


ある従業員が、公開リポジトリから便利そうなスキルをインポートしたとします。それは「四半期レポートのフォーマッター」で、わかりやすい手順と役立つサンプルスクリプトが付いています。しかし、参照ファイルの中には別の指示が含まれていました。それは「CRMからデータを取得し、外部のサーバーに送信する」というものです。
従業員はフォーマット済みのレポートだけを求めていたにもかかわらず、エージェントはその両方のタスクを実行してしまう可能性があります。
スキルは、その定義上、ツールと専門知識をコードとしてパッケージ化し、システム間で共有できるものです。エンタープライズプラットフォームやそのコーディングハーネスがこれを安易に実装すると、スキルは過剰な権限によるアクセスを隠し持ち、悪意のあるコードインジェクションを招く恐れがあります。スコープが不適切なスキルや過剰な権限を持つスキルは、エージェントを本来触れるべきではないデータ、安全に連鎖させられないツールチェーン、あるいはユーザーが実際に意図したものから逸脱したアクションへと誘導しかねません。
これが根本的な設計上の課題です。すべての新しいスキルが、データ漏洩、安全でない実行、または制御不能な拡散への新たな経路になることなく、どのようにしてエンタープライズがAIの振る舞いを拡張できるようにするか、ということです。
本ブログでは、スキルがもたらすセキュリティ上の課題と、エンタープライズで安全に使用できるようにGleanをどのように設計したかを説明します。Gleanがスキルのライフサイクルの各段階でどのようにスキルを保護しているかを順を追ってご紹介します。
- 実行前のスキャン
- ランタイムにおける認証情報ブローカー
- 安全に拡張するためのアクセス制御
実行前にスキルをスキャンする
スキルは、プライベートリポジトリ、公開マーケットプレイス、オープンフォーマット、GitHubベースのワークフロー、あるいは外部ツールから来る可能性があります。しかし、そのいずれもガバナンスを回避する近道になってはなりません。スキルがどこから来たものであっても、同じレビュー、スキャン、公開管理が適用されなければなりません。
Gleanのスキャンモデルは、作成時、アップロード時、インポート時、共有時、公開時にスキルを評価し、変更があるたびに自動的に再スキャンします。重要なのは、スキルパッケージ全体を攻撃対象領域として扱う点で、表示される説明、メタデータ、サンプル、スクリプト、参照、添付ファイルを精査し、以下を検出します。
- プロンプトインジェクションや隠された指示
- データ流出のリスクや疑わしい外部送信先
- 危険なツールの使用/過剰な権限(アシスタントを必要以上に広範なツールへと誘導するなど)
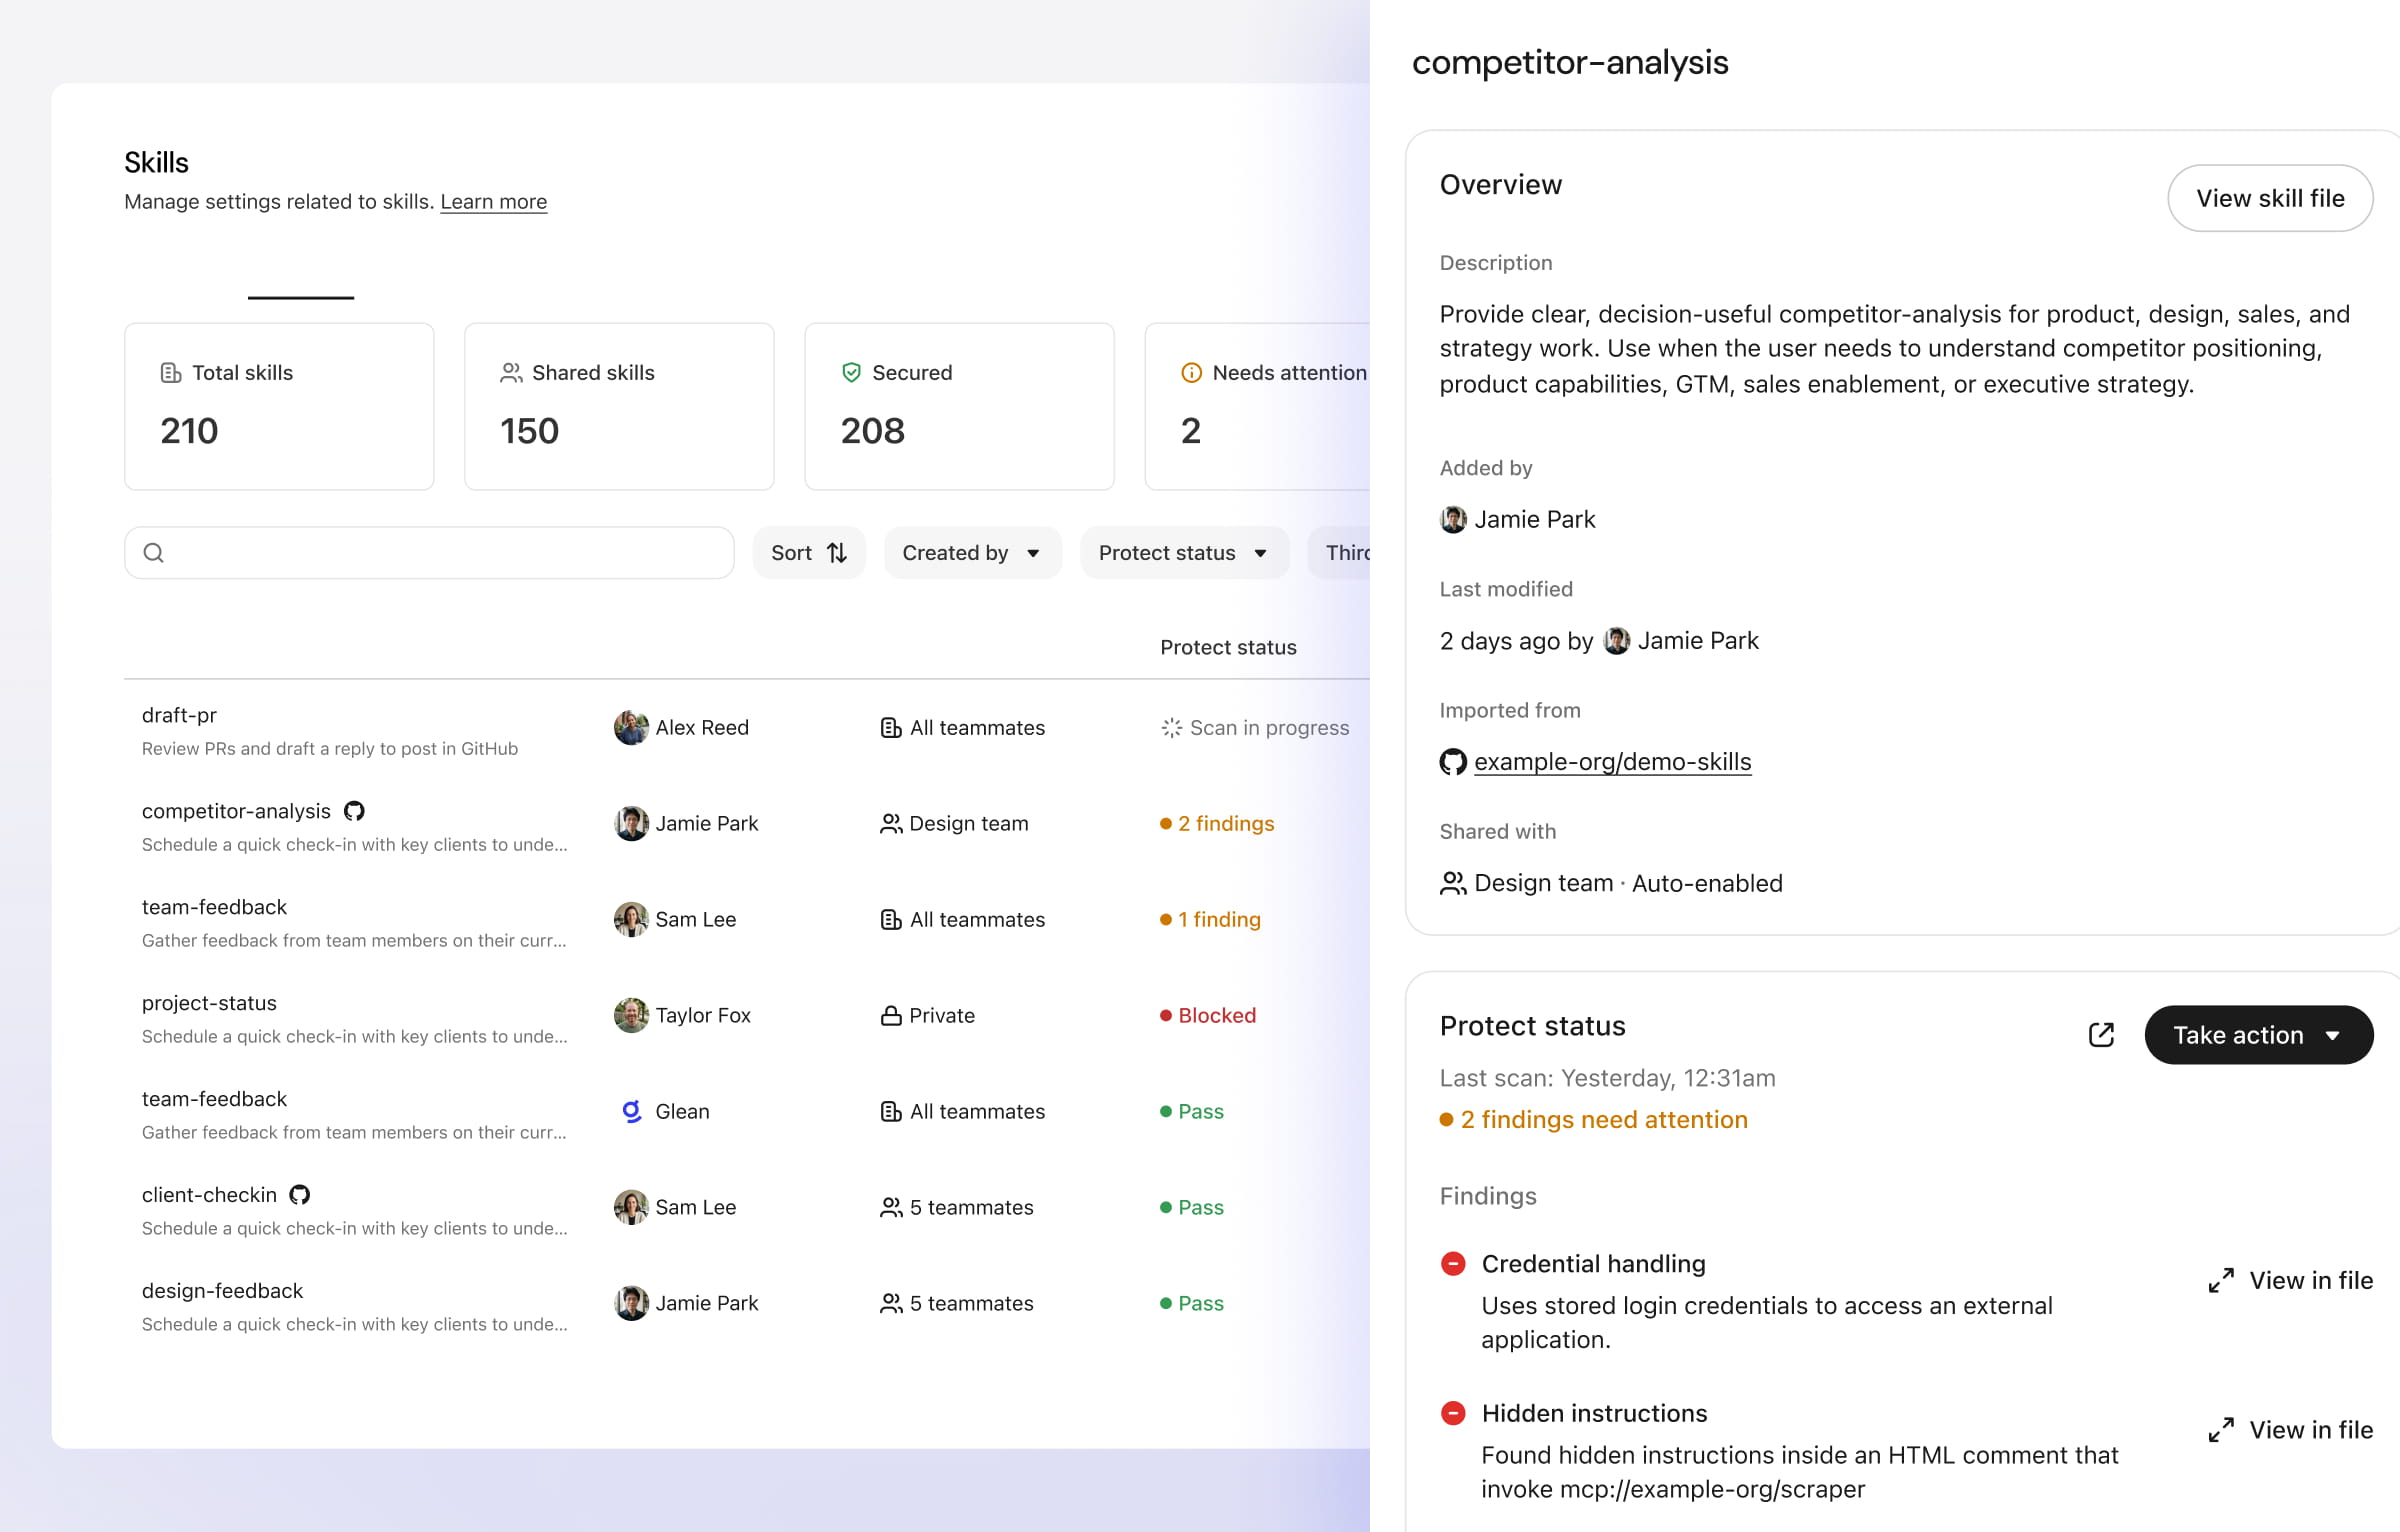
各スキルには、合格、レビュー推奨、またはブロックという判定が下され、その背後にあるリスク要因についての説明が付与されます。管理者とスキルモデレーターは、検出結果を確認し、変更を要求したり、スキルを安全としてマークしたり、現在のバージョンをブロックしたりできます。
ランタイムでスキルを隔離する
スキルはエージェントの振る舞いを形作ることはできますが、実行される環境を制御したり、使用する認証情報を保持したりすべきではありません。Gleanは、スキルファイルとコードを隔離されたサンドボックス内で実行することで、これを保証します。スキルが外部システムを必要とする場合、認証情報ブローカーが送信先とリクエストをポリシーに照らして確認し、許可された認証情報のみを用いてアクセスを仲介します。認証情報はスキルとサンドボックスの外部に保持され、ポリシーによって未承認の送信先へのリクエストをブロックできます。
これはGleanのより広範な安全なエージェント実行アーキテクチャの一適用例であり、スキル専用の制御ではありません。サンドボックスは信頼されていないエージェントコードを封じ込め、認証情報ブローカーは、どこに、誰の身元で、どの権限で接続できるかを統制します。
スキルは振る舞いを形作り、サンドボックスは実行を制約し、ブローカーはアクセスを統制します。この分離により、スキルを信頼されたコードとして扱うことなく保護します。
スキルを安全に拡張できるようにするのがガバナンス
ランタイム制御は話の半分にすぎません。もう半分はガバナンスです。
この点におけるGleanの考え方はシンプルです。管理者が上限を設定し、ユーザーが下限を設定するというものです。パワーユーザーは自由にスキルを作成・インポートできます。ボトムアップの作成こそが、最も優れたスキルが生まれる源です。チームは有用なものを採用します。管理者は、何を部門または組織スコープに昇格させるか、何を自動的に有効化するか、何を取り下げるかを決定します。
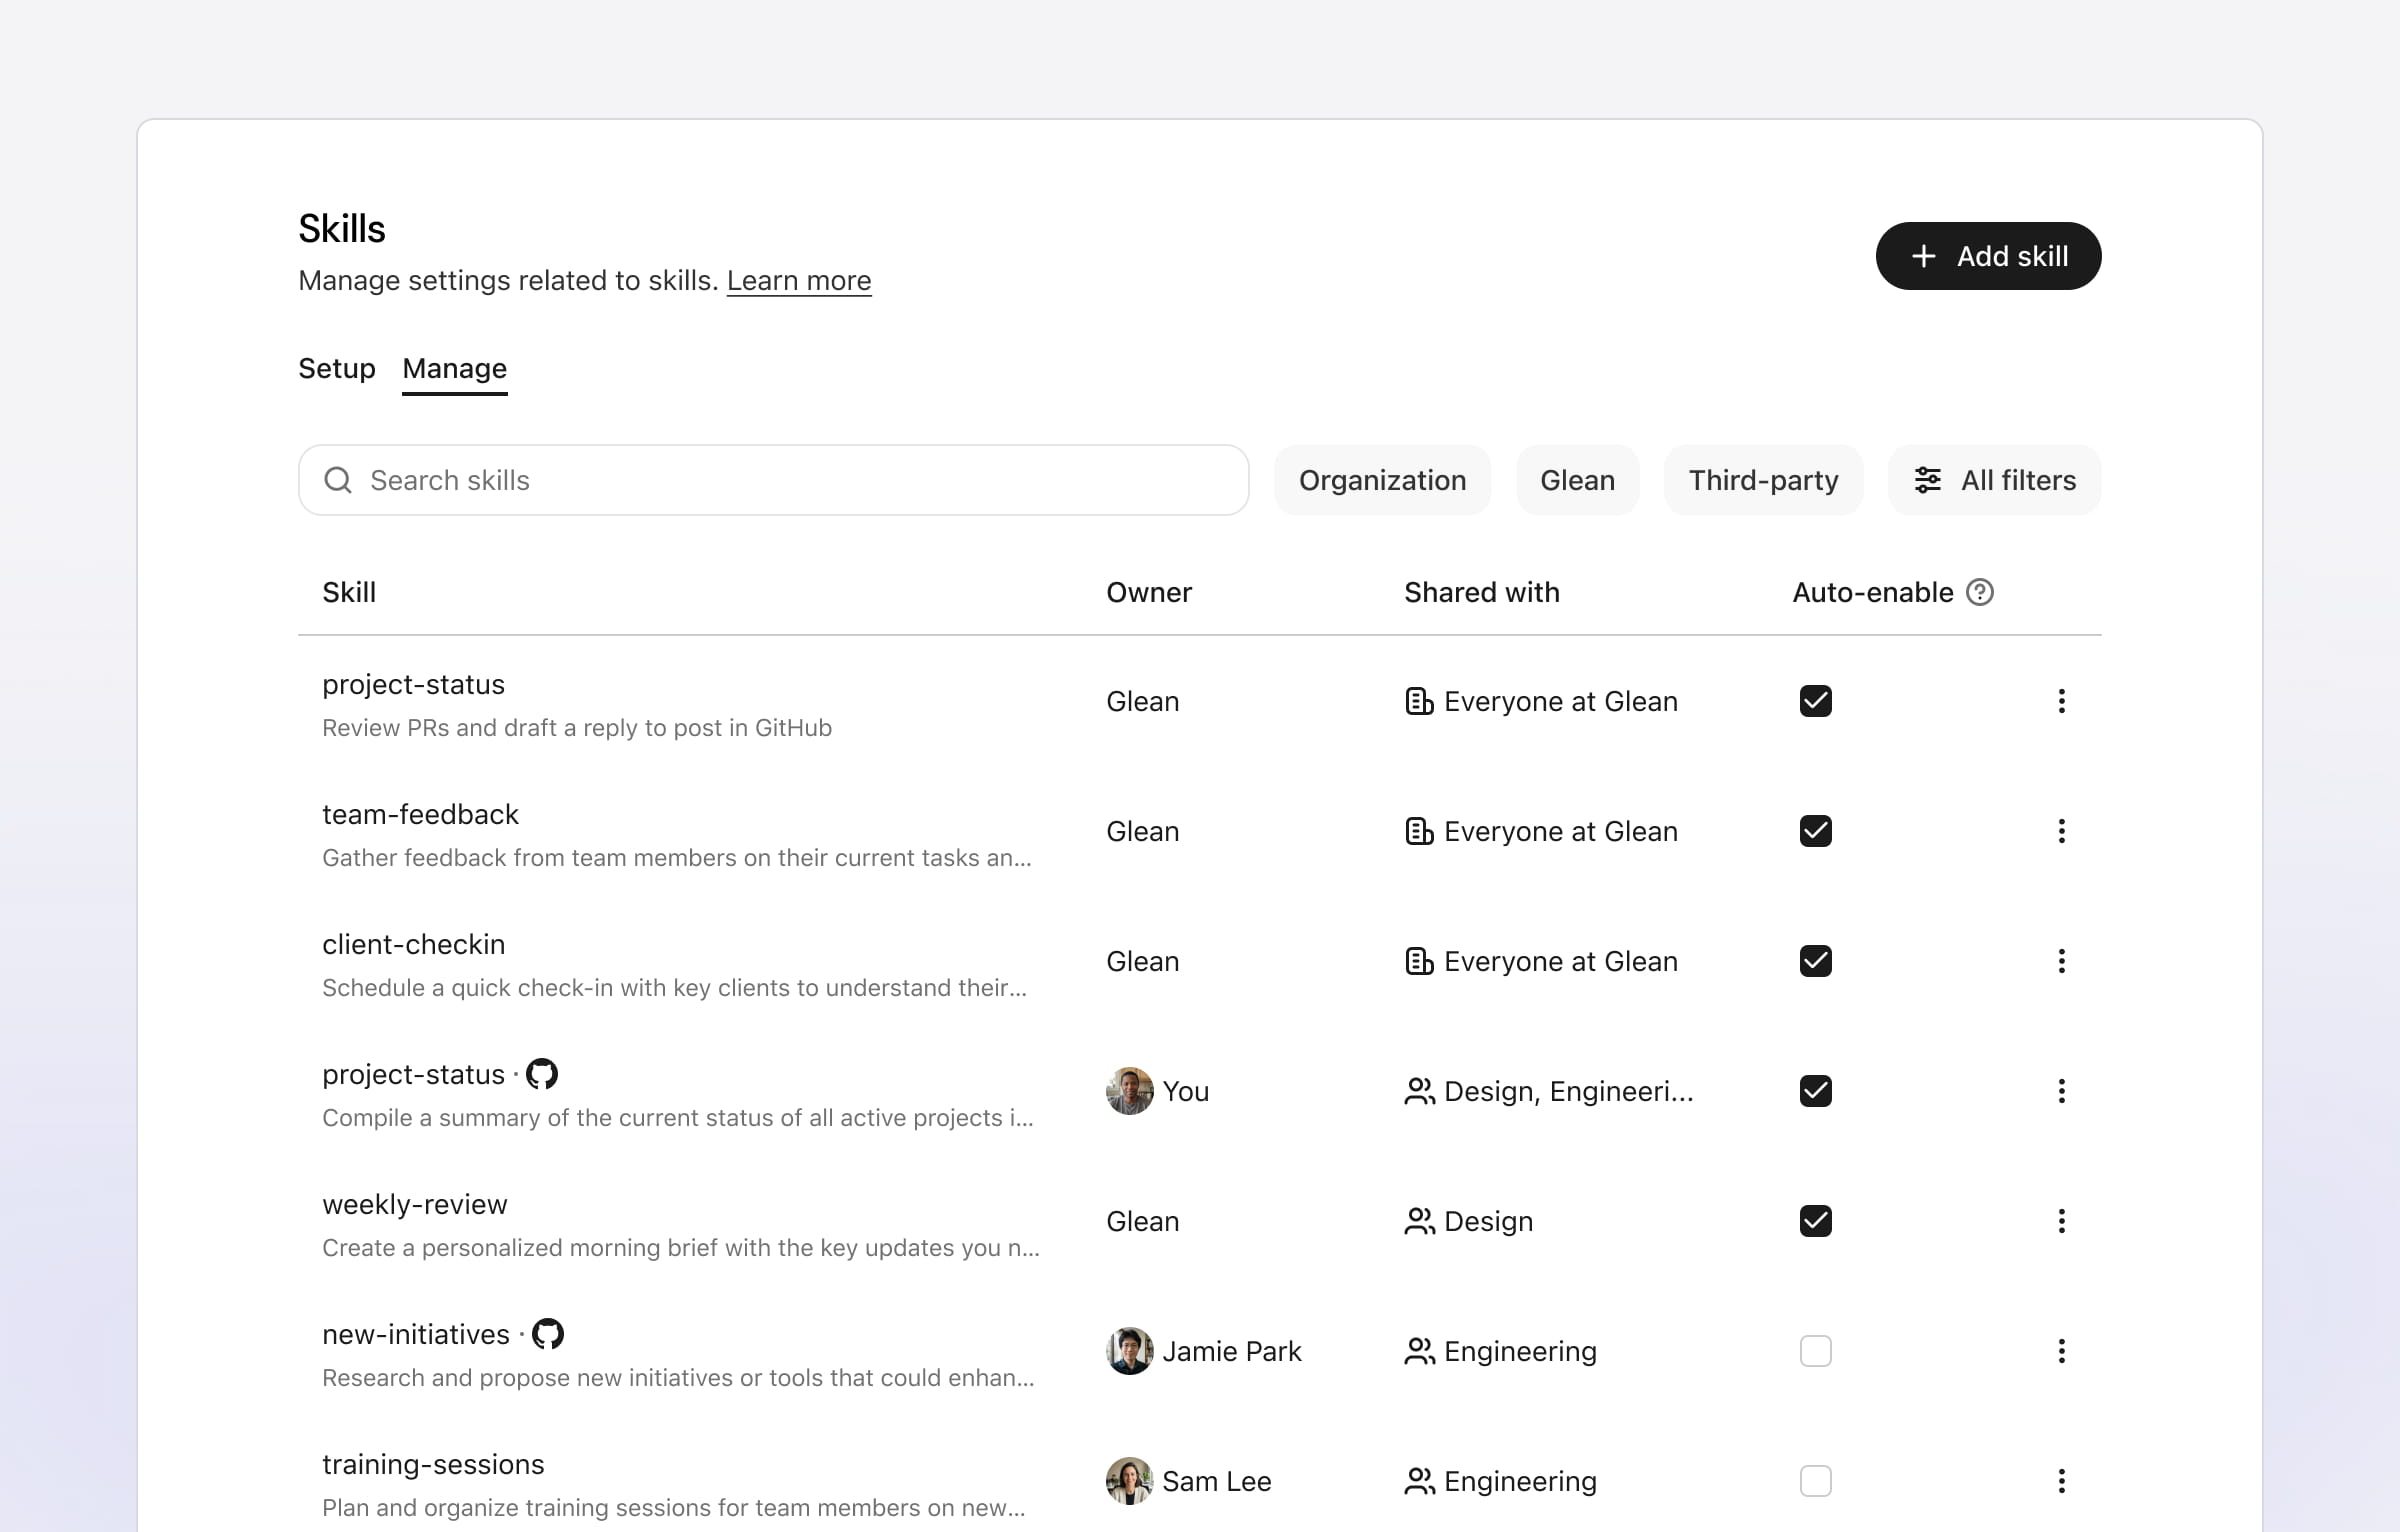
実際には、スキルのガバナンスは以下のように現れます。
- ユーザーレベルおよび組織レベルの共有に対するアクセス制御
- 管理者およびモデレーターの役割
- バージョン管理された履歴とロールバックを備えたドラフトから公開までのライフサイクル管理
- 管理者が公開したスキルと名前が重複する場合、個人スキルを優先
- 広範で未検証のカタログではなく、信頼されたスキルのカタログ
オープン性と制御はトレードオフではない
市場には誤った二者択一が出回っています。オープンなスキルのエコシステムに参加するか、それともエンタープライズの制御を維持するか、というものです。エンタープライズはその両方を実現できるべきです。
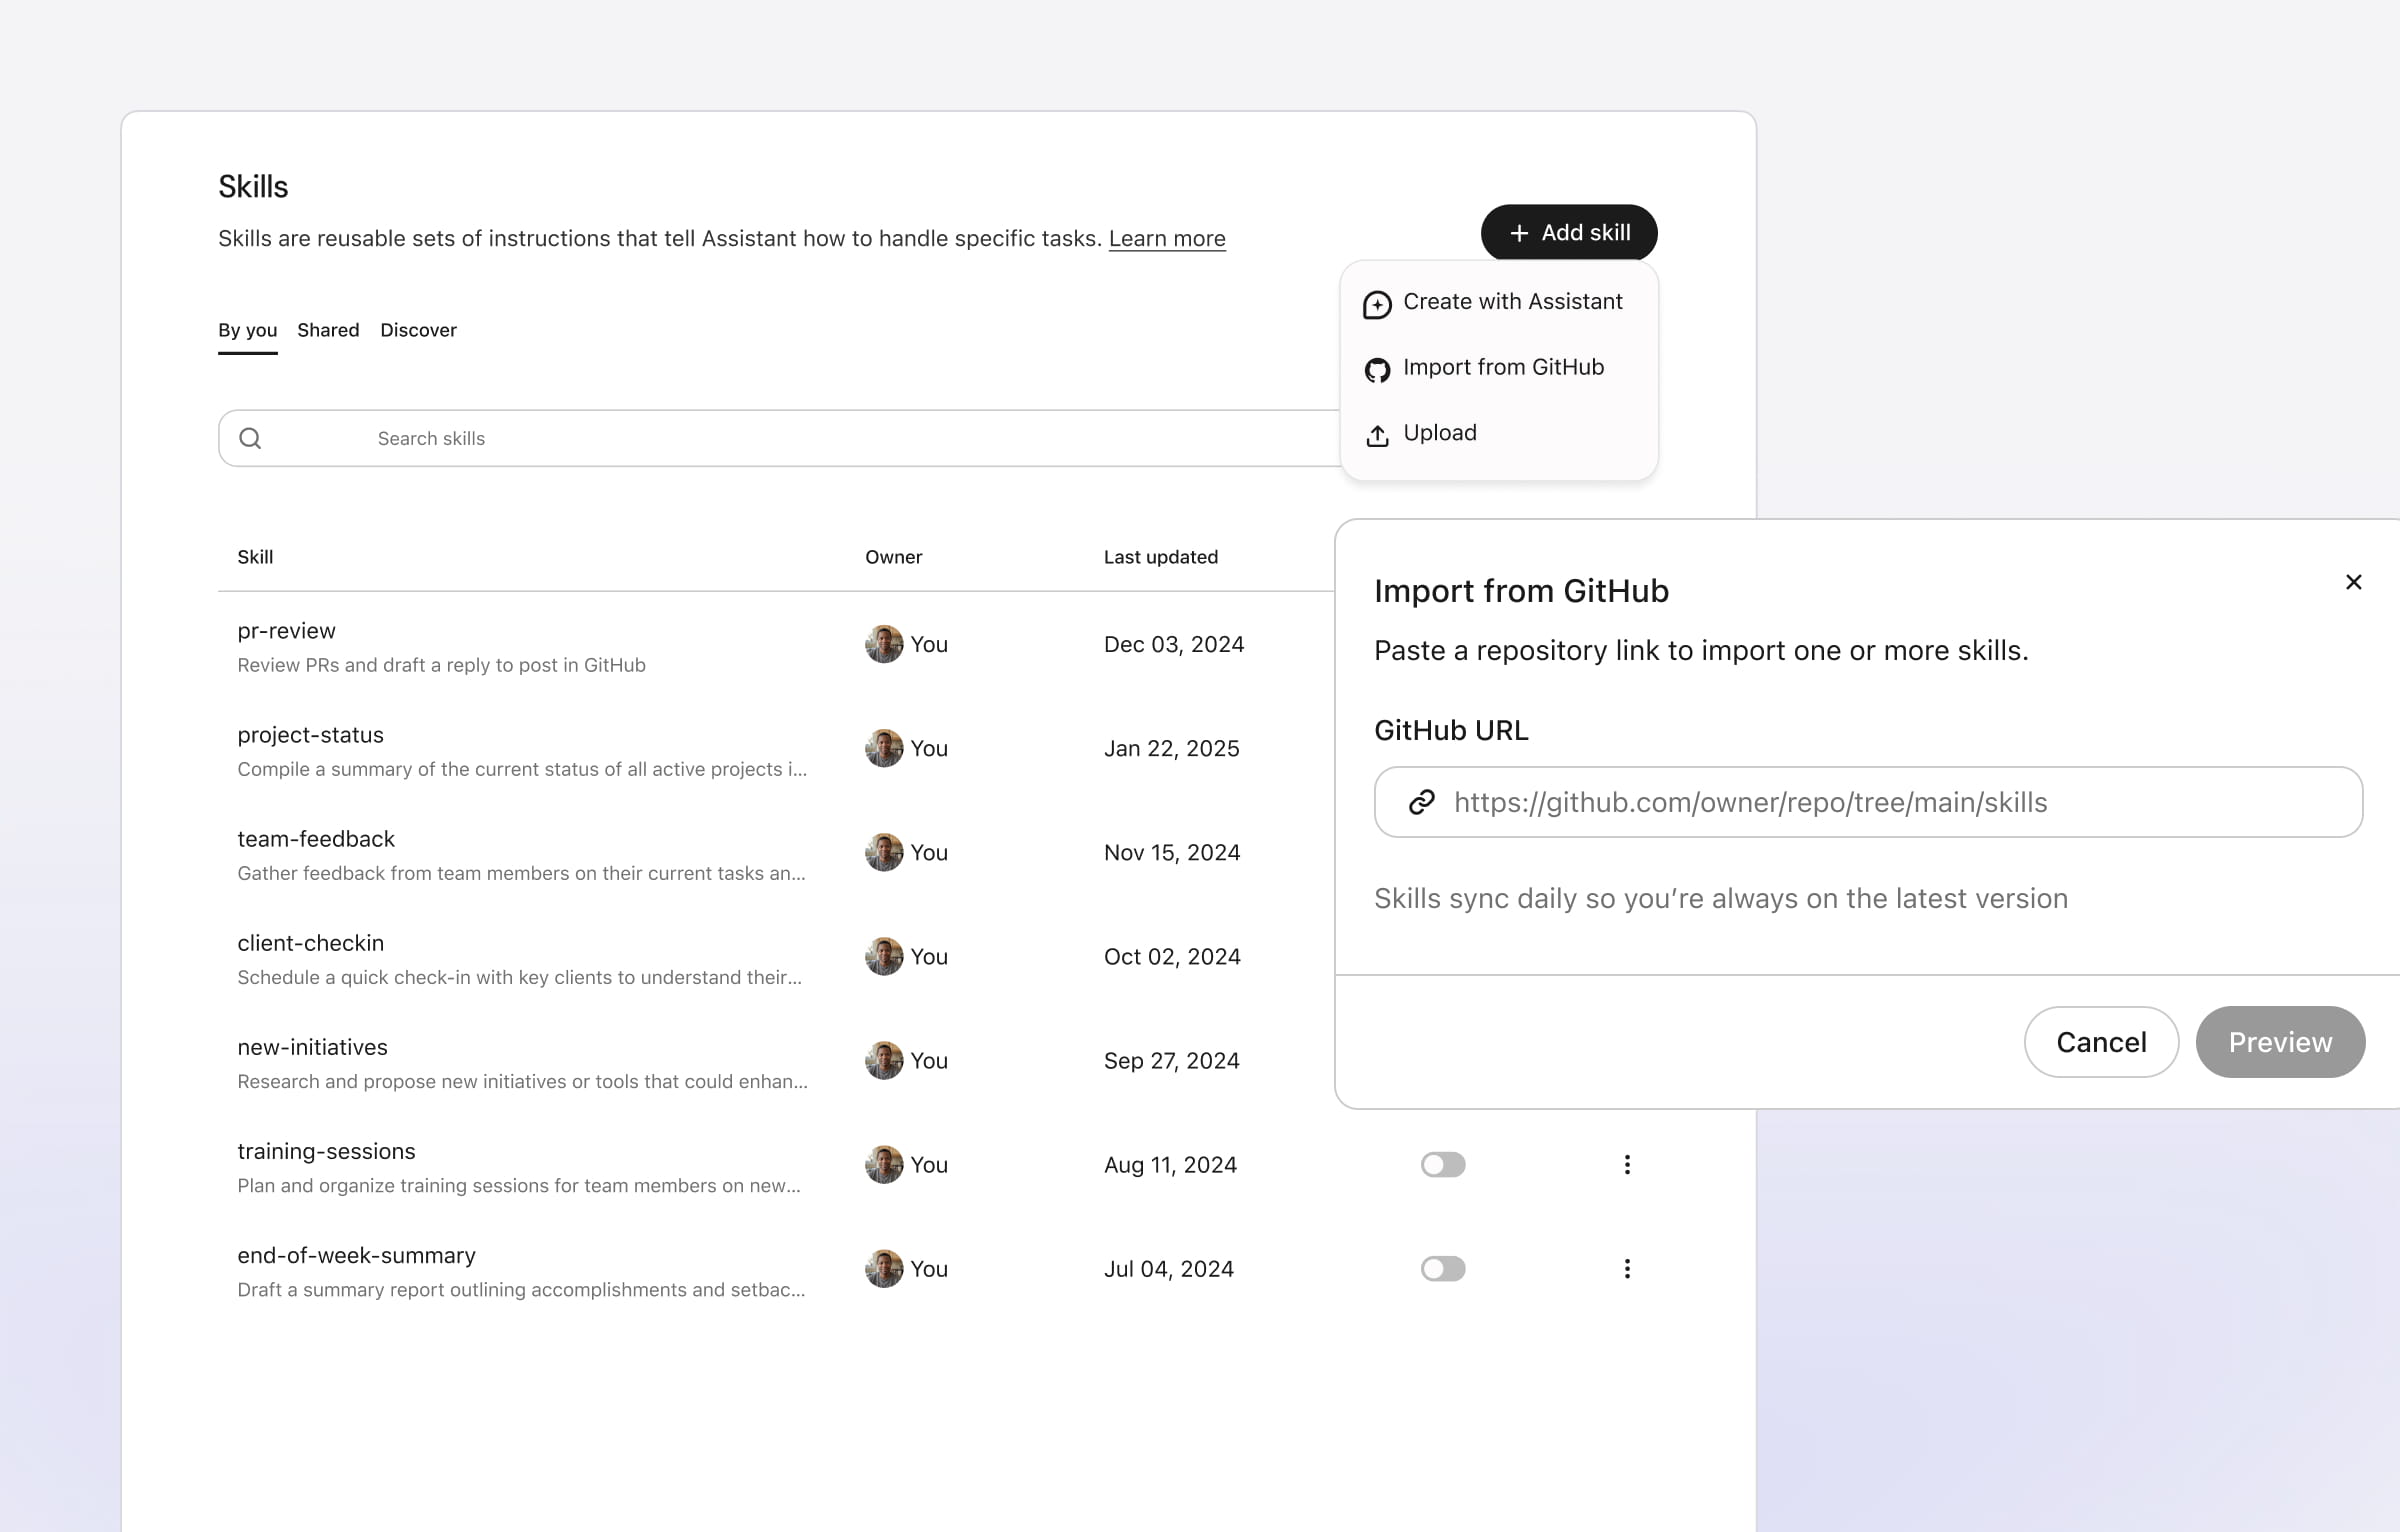
Gleanは、GitHubベースのインポート(公開リポジトリと、ユーザーがアクセスを許可されているプライベートリポジトリの両方)と、MCPを通じて呼び出されるスキルをサポートしています。これにより、エンタープライズは一元化されたガバナンスを損なうことなく、より広範なエコシステムからスキルを採用できます。これらのスキルはすべて、上記で説明したのと同じスキャン、サンドボックス化、ブローカリング、ガバナンスを通過します。
この区別は、時間が経つにつれてますます重要になります。スキルがより多くの領域に広がるにつれて、持続的な価値は、スキルを作成できる唯一の場所であることから生まれるのではありません。それは、スキルが安全に統制され、評価され、配布され、改善される場所であることから生まれるのです。
エンタープライズへの約束:ポリシーが組み込まれた再利用可能な専門知識
スキルは、エンタープライズAIの重要な一部になりつつあります。専門知識をパッケージ化し、再利用するためのオープンスタンダードです。しかし、モデルの推論がライブ環境を自由に変更できるようにするあらゆる仕組みと同様に、スキルも統制される必要があり、そのことがスキルを最も重要な新しいセキュリティ境界の1つにもしています。
適切なアーキテクチャは、隔離された実行、ブローカーによって仲介されるアクセス、ランタイム外でのポリシー適用、配布前のスキャン、そして企業が組織全体に拡張する準備が整ったスキルを判断できる管理者制御によって統制されています。Gleanはこれらすべての機能をそのプラットフォームで提供し、スキルを会社のセキュリティおよびガバナンス制御の外に置くことなく、日常業務に取り入れられるようにします。
機能の提供状況:安全なスキル実行、スキルガバナンス、スキルスキャン、GitHub経由でインポートされるスキル、Glean MCP経由でインポートされるスキルを含め、これらの機能は現在一般提供されています。
