D'après notre expérience de conception et de déploiement d'agents, les clients se heurtent sans cesse au même obstacle : comment les agents peuvent-ils agir en leur nom propre ? Le scénario est toujours le même. Un ingénieur crée un agent de triage : il lit les tickets entrants, diagnostique le problème et propose la solution tirée des runbooks de l'équipe. Tout fonctionne à merveille. Au moment précis où il est prêt à prendre en charge davantage de travail, il se heurte à quatre problèmes majeurs :
Parce que l'agent emprunte l'identité de la personne qui l'exécute, il ne fonctionne que pour les collègues qui disposent déjà d'un accès à tous les systèmes sous-jacents. Lorsqu'une personne haut placée l'exécute, le problème inverse se présente : l'agent hérite de l'intégralité de ses accès, bien plus que ce que le triage de tickets n'a jamais exigé. Enfin, les agents à exécution prolongée sont freinés par l'expiration des jetons d'accès qu'ils empruntent aux utilisateurs.
Pendant ce temps, chaque solution proposée par l'agent était publiée sous le nom de quelqu'un. La piste d'audit de son travail indique qu'un humain, qui n'a jamais consulté le travail de l'agent, a tout réalisé. Parce que l'agent emprunte l'identité d'un utilisateur, il est moins productif.
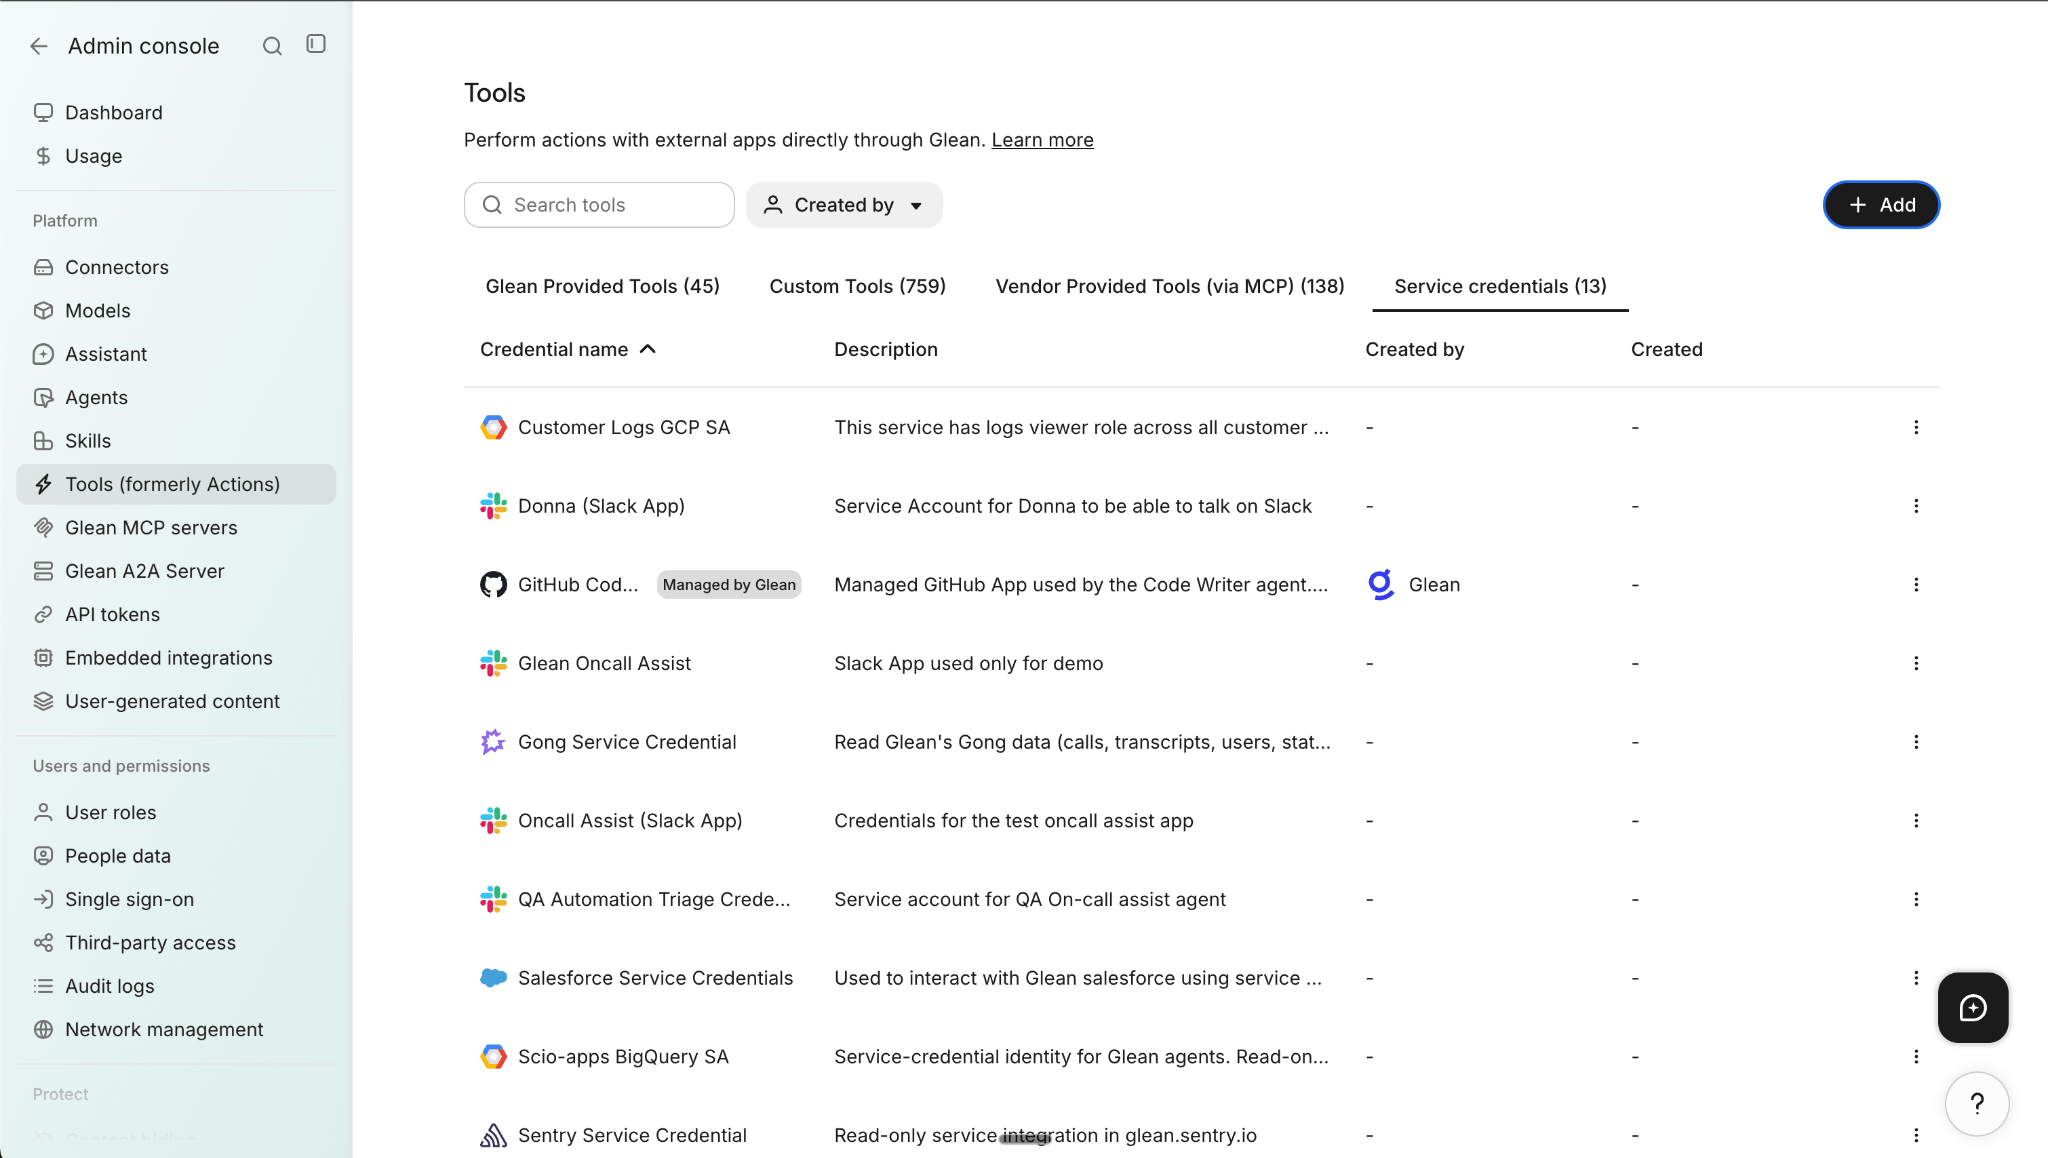
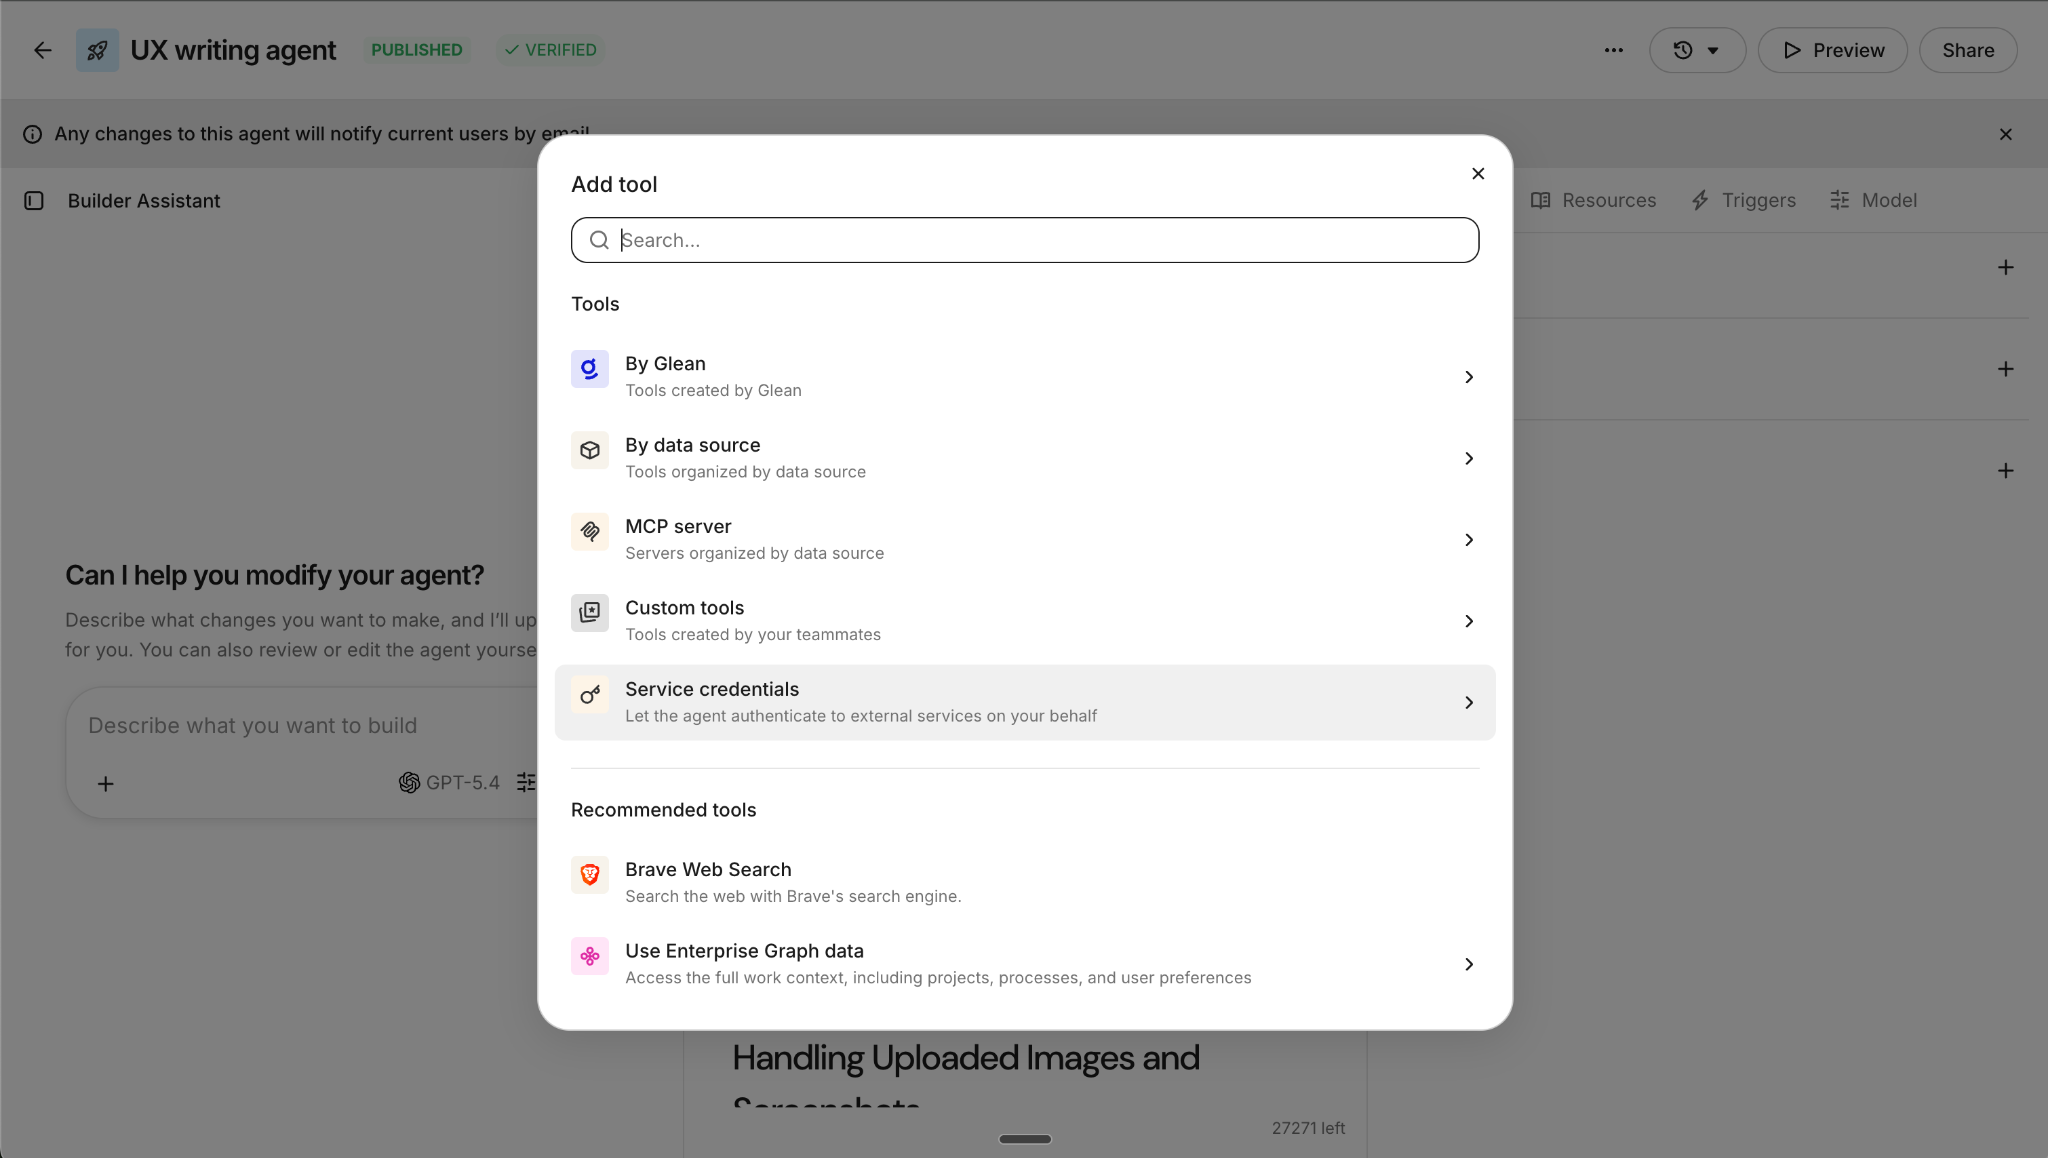
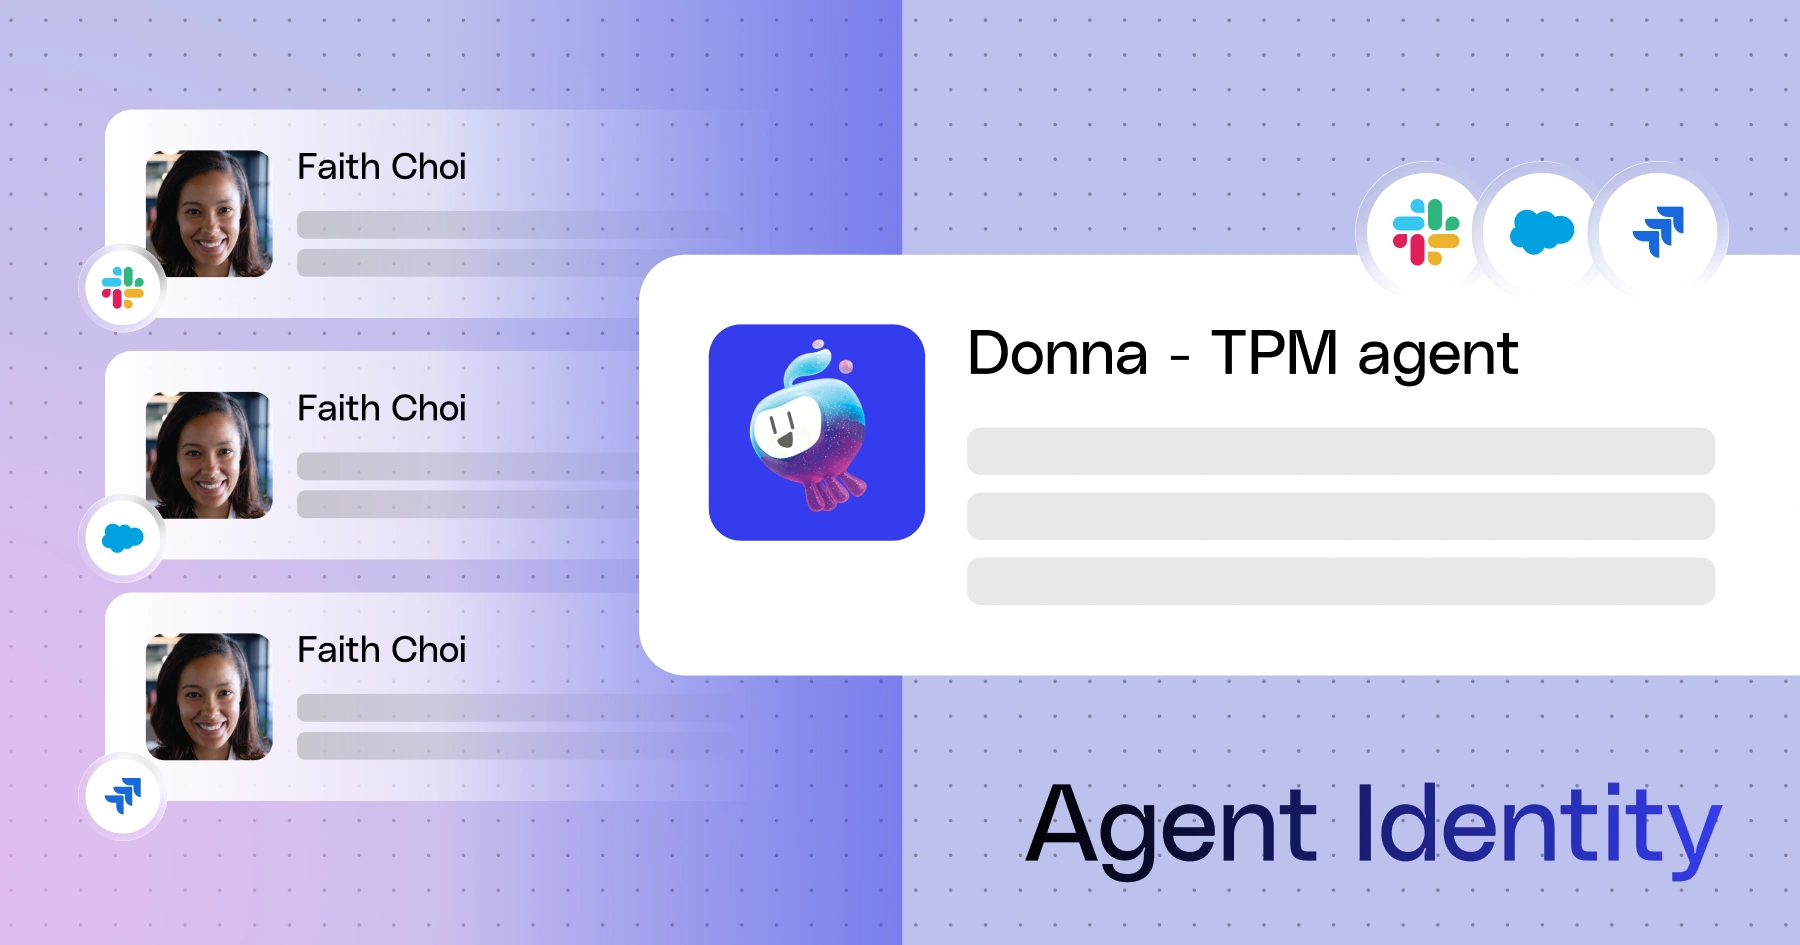
Le mois dernier, nous avons annoncé les agents indépendants : des collaborateurs IA conçus pour un travail autonome et collaboratif. L'un de leurs composants essentiels était l'identité d'agent. Aujourd'hui, nous ouvrons l'identité d'agent en bêta publique pour les clients Glean : un agent peut désormais agir via ses propres identifiants de compte de service — son propre bot dans Slack, son propre compte dans Jira, sa propre App dans GitHub — enregistré et délibérément délimité par un administrateur. Défini une seule fois, c'est le même agent pour tous ceux qui l'exécutent.
Voici ce que cela change.
Un nom, un visage et sa propre présence sur toutes les surfaces
L'agent de triage n'est plus une automatisation invisible : il apparaît en tant que tel partout où il travaille. Envoyez-lui un message directement dans Slack ou Teams comme vous le feriez avec un collègue, et la réponse vous parvient de sa part, dans la même conversation. Ses commentaires Jira sont rédigés sous son propre compte. Ses pull requests proviennent de sa propre App GitHub — vérifiables et soumises aux protections de branches comme tout autre contributeur. Les gens collaborent avec ce qu'ils peuvent voir et nommer ; désormais, l'agent est quelque chose que vous pouvez voir et nommer.
Habilité à faire exactement ce que la tâche exige
Cette approche simplifie l'accès aux sources de données, car ceux qui peuvent invoquer un agent sont désormais dissociés de ce que l'agent est habilité à faire. Le dirigeant disposant d'un accès élevé peut exécuter des agents sans craindre qu'ils ne partagent accidentellement des informations confidentielles avec le reste de l'entreprise. Le responsable de la réussite client qui n'a aucun accès direct aux journaux GCP peut exécuter un agent de triage sans avoir besoin de son propre accès. Chaque utilisateur bénéficie du même identifiant, défini délibérément par un administrateur.
Les actions sont également correctement attribuées. Chaque action apparaît dans la piste d'audit sous le compte propre de l'agent, avec la personne ou la planification qui l'a déclenchée consignée à ses côtés. Le travail automatisé et le travail humain restent distinguables, ce qui simplifie la conformité.
Un travail planifié qui ne s'interrompt pas silencieusement
La file d'attente de nuit est traitée chaque nuit, car l'agent fonctionne avec ses propres identifiants, et non avec la session de quelqu'un. Il catégorise les tickets, commente avec le bon runbook, livre son résumé matinal — à travers les vacances, les réinitialisations de mot de passe et les changements de rôle. Aucun jeton humain sous-jacent, rien qui ne puisse expirer silencieusement.
Vos agents font déjà le travail. Ils peuvent désormais le signer.
Le plus difficile dans l'IA d'entreprise n'a jamais été de faire agir les agents, mais d'accorder une confiance sur laquelle une organisation puisse s'appuyer. Avec l'identité d'agent, les agents agissent via leurs propres identifiants de service délimités — visibles dans la piste d'audit et encadrés par les personnes responsables de la gouvernance des accès : les administrateurs peuvent faire pivoter ou révoquer n'importe quel identifiant, pour un système ou pour tous, à tout moment.
La fonctionnalité est désormais disponible en bêta pour nos clients Glean. Veuillez contacter votre administrateur pour l'activer.