







Les agents IA deviennent chaque jour plus performants, transformant la façon dont le travail s'accomplit en automatisant les décisions, en orchestrant les flux de travail et en agissant au nom des personnes à une échelle sans précédent. D'ici fin 2026, Gartner prévoit que 40 % des applications d'entreprise intégreront des agents IA dédiés à des tâches. Pourtant, selon Big ID, 69 % des organisations citent les fuites de données alimentées par l'IA comme leur principale préoccupation en matière de sécurité, tandis que 47 % n'ont mis en place aucun contrôle spécifique à l'IA. Les dirigeants d'entreprise se posent la question : comment déployer des agents sans en perdre le contrôle ?
L'écart entre l'innovation en matière d'IA et la gouvernance se creuse. Les cadres de sécurité traditionnels n'ont pas été conçus pour une IA qui agit de manière autonome dans l'ensemble de votre pile technologique. Alors que les CIO recherchent la vitesse et l'innovation, tandis que les CISO réclament une meilleure visibilité et gouvernance, les agents IA suscitent une réelle tension.
Présentation d'AWARE : un cadre pour un déploiement sécurisé des agents IA
Pour aider à dénouer cette tension entre innovation et gouvernance, nous avons créé le cadre AWARE afin de codifier une philosophie sur la façon dont les entreprises devraient envisager la gouvernance des agents IA.
Le cadre AWARE est le fruit d'une collaboration menée par le Work AI Institute, notre centre de recherche chez Glean, en partenariat avec des leaders de la sécurité qui ne se contentent pas d'étudier l'IA : ils l'ont vue en production, connaissent les garde-fous dont les entreprises ont besoin et élaborent activement la prochaine norme de sécurité. Les coauteurs de notre cadre, Databricks et Palo Alto Networks, s'accordent à dire que les agents IA ont changé notre façon d'envisager la sécurité et la gouvernance.
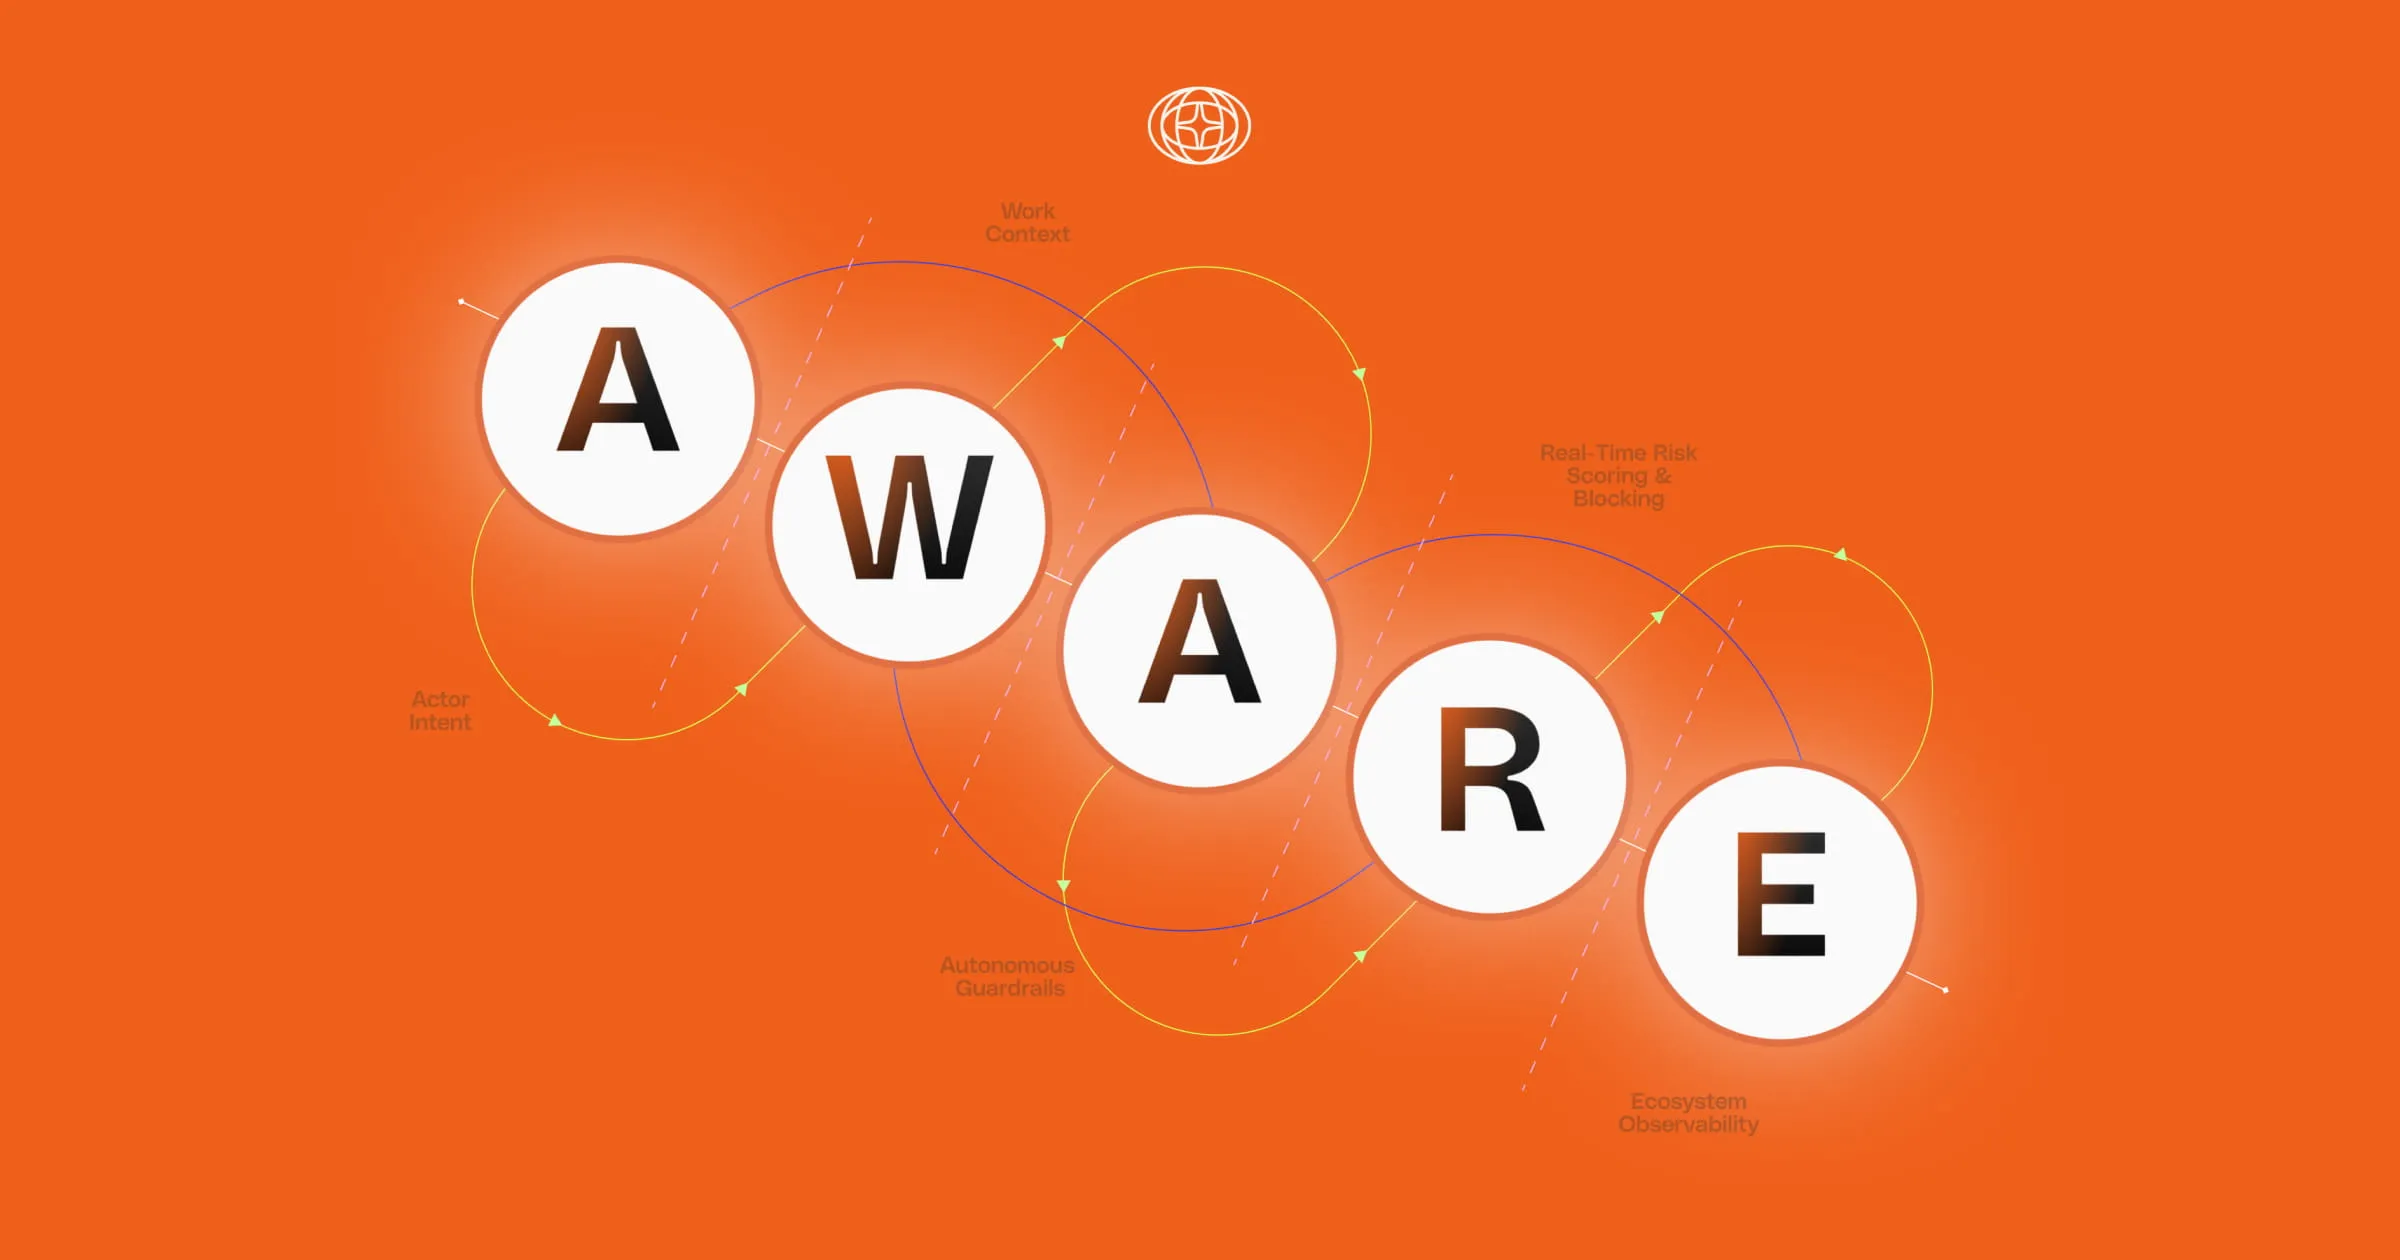
Le cadre AWARE vous aide à répondre à cinq questions essentielles sur le comportement des agents :
- A – Intention de l'acteur (Actor Intent) : Qui ou quoi agit, et pourquoi ?
- Les agents opèrent avec une tâche spécifique à accomplir, souvent au nom d'un humain. Il est essentiel de s'assurer que les agents comprennent l'intention de cette tâche et qu'ils en respectent le périmètre.
- W – Contexte de travail (Work Context) : ces données ou cette action sont-elles sensibles dans ce contexte ?
- La sensibilité dépend à la fois de la tâche à accomplir, de la personne et du moment où elle est demandée, ce que des étiquettes statiques ne peuvent à elles seules capturer.
- A – Garde-fous autonomes (Autonomous Guardrails) : ce comportement respecte-t-il les règles et l'objectif ?
- Les agents hallucinent, dérivent et agissent en dehors de leur périmètre : c'est pourquoi des garde-fous sont nécessaires en temps réel.
- R – Évaluation et blocage des risques en temps réel (Real-Time Risk Scoring & Blocking) : quel est le niveau de risque à cet instant précis ?
- Le système d'agents doit réagir aux risques au fur et à mesure qu'ils surviennent, comme des schémas d'accès rapides, des appels d'API inattendus, et bien plus encore, afin de freiner les comportements abusifs.
- E – Observabilité de l'écosystème (Ecosystem Observability) : pouvons-nous retracer ce que l'agent a fait, à travers les systèmes et dans le temps ?
- Les agents opèrent à travers des applications, des API, des fichiers et des outils cloud. Pouvoir retracer l'agent est important pour la responsabilité et la fiabilité.
Grâce à ce cadre, l'IT et la sécurité peuvent collaborer pour évaluer l'ensemble de leur système agentique ainsi que chaque nouvel agent créé. En répondant à ces questions, les équipes peuvent s'assurer qu'il existe des garde-fous clairs et une responsabilité quant aux actions des agents. Elles peuvent également surveiller et corriger en continu tout comportement potentiellement risqué.
Cela permet aux CIO de stimuler l'innovation et l'agilité métier, et aux CISO d'avoir la certitude que chaque agent opère dans des limites sécurisées et gouvernées. Avec AWARE, les organisations favorisent l'adoption des agents sans sacrifier la confiance ni le contrôle.
Consultez le cadre AWARE complet pour savoir comment aborder le déploiement des agents IA en toute sécurité.
Garde-fous activés. Risques réduits. Agents déployés. Découvrez les nouveautés de Glean Protect.
Alors que le marché se précipite pour livrer des capacités d'IA, de nombreuses solutions contournent les contrôles de sécurité fondamentaux et laissent les entreprises exposées au niveau de la plateforme. Nous avons adopté une approche différente : au lieu d'ajouter la sécurité après coup, nous l'intégrons selon notre cadre AWARE dans les fondations même de Glean.
Des agents IA qui restent dans leur périmètre
À mesure que les agents gagnent en autonomie, Glean Protect continue de mettre en œuvre des garde-fous complets : des contrôles sur qui peut créer et déployer des agents, et des limites sur les actions qu'ils peuvent entreprendre.
Vous pouvez désormais appliquer des politiques de sujets restreints qui signalent ou empêchent les conversations sur des sujets interdits en temps réel. Pour de nombreuses organisations, c'est un moyen essentiel d'imposer une utilisation acceptable de l'IA au travail et de la maintenir axée sur la productivité, tout en évitant les conversations risquées sur la rémunération, les décisions de performance et les conseils financiers personnels.

Ce sont là les types de sujets qui préoccupent les entreprises lorsqu'elles intègrent l'IA dans l'organisation, et Glean aide à les bloquer avant qu'ils ne se transforment en problème de confidentialité ou de conformité. Nous avons également simplifié le démarrage grâce à des politiques prêtes à l'emploi pour les sujets à haut risque courants. Ces garde-fous déterministes autour des agents IA couvrent plusieurs aspects du cadre AWARE, mais incarnent surtout le W – Contexte de travail, étant donné que ces données et cette action sont sensibles dans ce contexte.
Glean Protect propose également des modèles d'alignement des agents qui vérifient ce qu'un agent prévoit de faire avant de l'autoriser à poursuivre. Ces vérifications analysent au préalable chaque action d'écriture avant son exécution. Les modèles détectent et signalent les tentatives d'agents dangereuses ou mal alignées afin de réduire le risque de modifications nuisibles dans vos systèmes. Imaginez un agent de coaching de performance prévoyant de partager des notes dans un canal Slack à l'échelle de l'organisation plutôt que dans un message privé : les modèles d'alignement des agents l'intercepteront avant que cela ne se produise. Pour revenir au cadre AWARE, il s'agit du A – Garde-fous autonomes.
Tout cela s'ajoute à la protection en temps réel déjà offerte par Glean Protect, conçue pour bloquer les injections de prompts, le code malveillant et les contenus toxiques au moment même où ils surviennent. Ces éléments relèvent du R – Real-Time Risk Scoring and Blocking (évaluation et blocage des risques en temps réel) du cadre AWARE, puisqu'il évalue les risques et bloque les attaques.
Protégez toutes vos données sans effort
L'IA d'entreprise doit s'ancrer dans le contexte complet de votre société. Mais lorsque les données deviennent largement accessibles à l'IA, celle-ci peut faire remonter des informations surpartagées qui étaient auparavant enfouies. Ces contenus ne posaient pas nécessairement problème auparavant, car les trouver nécessitait de savoir exactement où chercher. La sécurité par l'obscurité n'est pas une politique, mais pour de nombreuses entreprises, elle constituait une réalité accidentelle. C'est pourquoi les permissions ne suffisent pas. À mesure que l'IA augmente la visibilité, les lacunes dans les permissions deviennent bien plus apparentes, et c'est pourquoi les entreprises ont besoin d'une couche de protection supplémentaire grâce à la détection et à l'application des politiques sur les données sensibles.
Pour intégrer des garde-fous déterministes, Glean Protect vous offre désormais des politiques de contenu sensible prédéfinies que vous pouvez activer immédiatement. Au lieu de partir de zéro pour la prévention des pertes de données, ces modèles de politiques peuvent commencer à analyser les schémas à haut risque les plus courants et les comportements de surpartage.
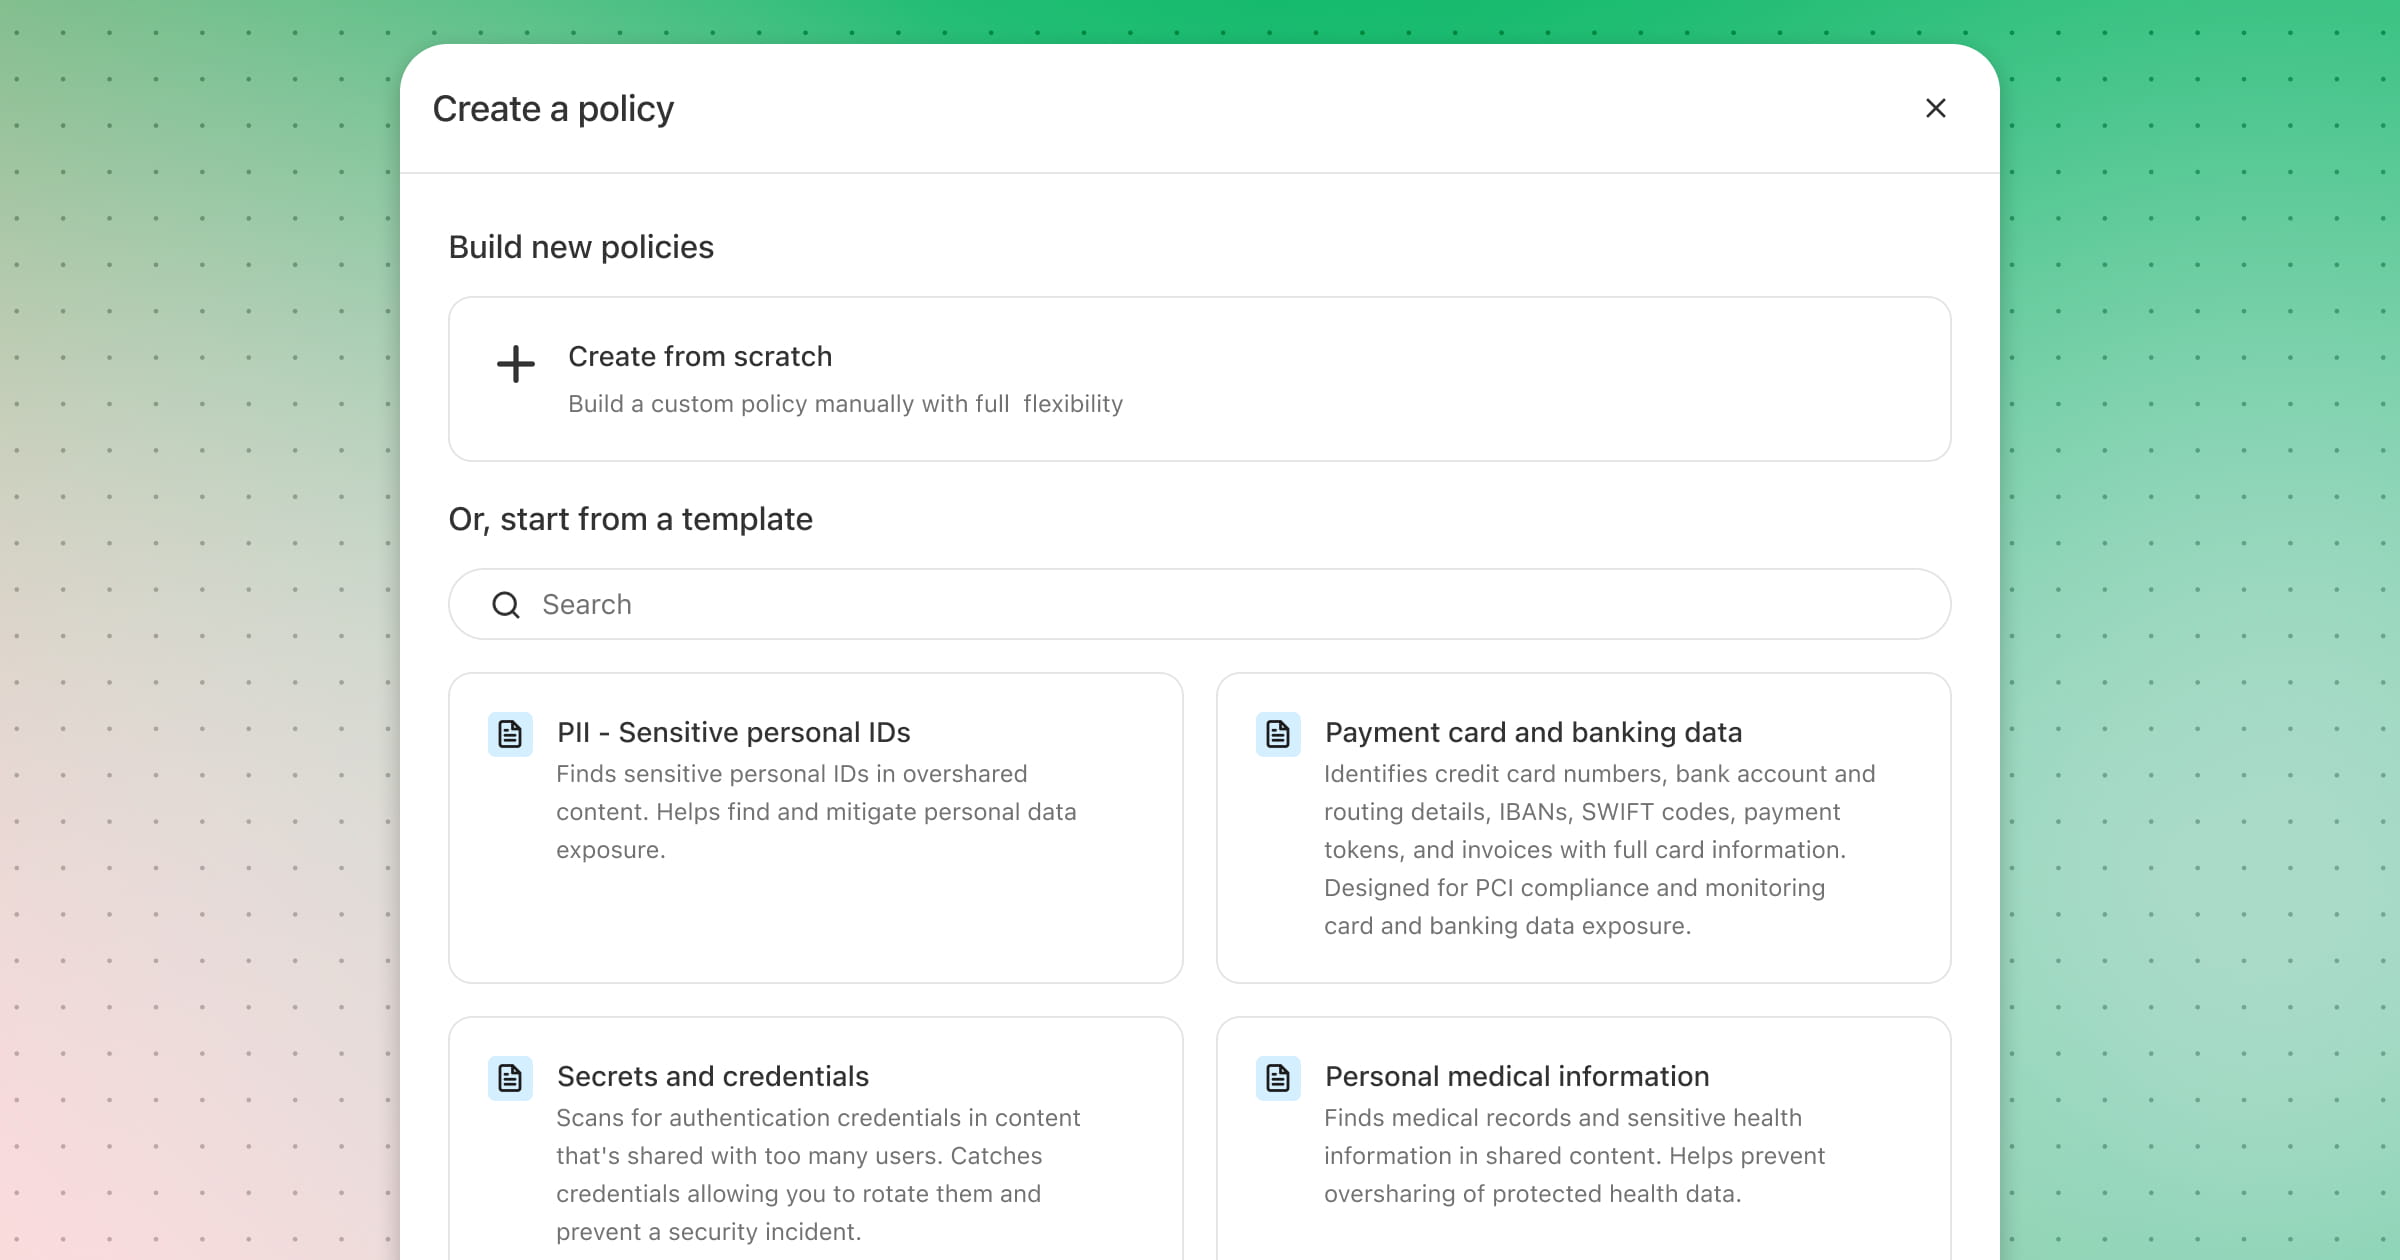
Parmi ces politiques prêtes à l'emploi figurent les secrets et identifiants, les données de cartes de paiement et bancaires, les informations médicales personnelles et les données personnelles telles que les identifiants personnels sensibles. Lorsque vous démarrez avec un modèle, vous pouvez ajuster la politique pour répondre aux besoins de votre organisation.
Glean découvre en continu les contenus sensibles qui ont été surpartagés et les masque automatiquement. Vous n'avez pas besoin d'être un expert en sécurité des données : les modèles de Glean commencent à protéger vos données immédiatement.
Les modèles de contenu sensible de Glean séparent le signal du bruit pour déterminer le niveau de gravité des résultats sensibles. Vous pouvez désormais aussi affiner le modèle pour qu'il comprenne ce qui est sensible au sein de votre organisation grâce au langage naturel, par exemple : « Si des documents appartenant aux Ressources humaines et contenant des types d'informations “identifiants” sont partagés avec une personne extérieure aux Ressources humaines, augmente le niveau de gravité. » Ainsi, les modèles de contenu sensible peuvent s'adapter à votre organisation.
Les politiques et les modèles de contenu sensible relèvent tous deux du W – Work Context (contexte de travail) du cadre AWARE. Il est essentiel de mettre en place ces politiques pour déterminer les types de contenus sensibles au sein de votre organisation et les protéger.

Glean propose désormais un workflow de triage pour les résultats de contenu sensible. Si vous préférez la prudence, vous pouvez masquer automatiquement les données sensibles. Mais de nombreuses organisations souhaitent un cycle de révision et de remédiation afin de valider les résultats, d'attribuer une responsabilité claire, de renforcer leur posture de sécurité des données et d'affiner leurs modèles ou leurs politiques en fonction de ce qui est réellement sensible pour leur organisation. Nous rendons cela possible grâce à un nouveau workflow de triage pour les résultats de contenu sensible.
Et grâce à notre écosystème ouvert, vous pouvez facilement exporter ces résultats vers le SIEM/SOAR de votre choix.
Aujourd'hui, les équipes de sécurité peuvent automatiser la gestion des résultats sensibles en intégrant les runbooks de remédiation Tines SOAR pour instruire et résoudre les cas. En gérant les cas au sein de Tines, vous pouvez remédier entièrement aux contenus surpartagés à la source.
Alors que nous avons déjà noué un partenariat avec Palo Alto Networks pour exploiter Prisma AIRS en matière de sécurité de l'IA en temps réel, nous avons désormais ajouté Cortex Cloud DSPM pour la gestion de la posture de sécurité des données, afin que les équipes de sécurité puissent standardiser la sécurité à l'aide des outils dans lesquels vous avez déjà investi. Nous étendons également cet écosystème sécurisé en intégrant la recherche agentique de Glean dans Prisma Browser, offrant aux utilisateurs une découverte intelligente pilotée par l'IA directement au sein de leurs sessions de navigation sécurisées.
Notre approche ouverte de notre programme de sécurité incarne le E – Ecosystem Observability (observabilité de l'écosystème) du cadre AWARE. Nous allons au-delà de l'interface de Glean, jusqu'aux meilleurs outils de sécurité que vos équipes utilisent déjà.
Cette suite de garde-fous de sécurité garantit que vos données sont toujours prêtes pour l'IA, sans créer de nouveaux risques d'exposition.
Une plateforme privée par conception
Notre approche du cloud est différente. Au lieu d'un modèle SaaS multi-tenant traditionnel, nous avons conçu notre solution pour les entreprises qui ont besoin que les données d'IA résident dans un environnement mono-tenant. Notre architecture prend en charge le déploiement dans le cloud de votre choix (AWS, Azure ou GCP), ainsi qu'une couverture régionale pour répondre aux exigences de souveraineté des données des entreprises, le tout entièrement isolé de tout autre client.
Aujourd'hui, nous présentons un nouveau modèle de déploiement : le déploiement géré par le client.
Conçu pour certains de nos clients les plus importants et les plus soucieux de la sécurité, ce modèle donne aux organisations un contrôle direct sur le déploiement du code de Glean dans leur cloud. Il est pensé pour les équipes ayant des exigences fortes concernant l'endroit où les logiciels s'exécutent, la manière dont le trafic circule et qui contrôle l'accès aux données.
Avec le déploiement géré par le client, vous contrôlez le déploiement du code dans votre environnement. Vous bénéficiez également d'une connectivité privée, où chaque requête, réponse et journal des utilisateurs peut rester sur votre réseau privé au lieu de transiter par l'internet public. Vous définissez les destinations que Glean est autorisé à atteindre, et Glean reste dans ces limites. Vous pouvez aussi utiliser des clés gérées par le client, afin que vos données soient chiffrées avec des clés que vous contrôlez.
En pratique, cela signifie que l'infrastructure s'exécute dans votre cloud, que vous détenez les contrôles opérationnels et que vous possédez les clés qui régissent en dernier ressort l'accès à vos données.
Avec Glean, la plateforme est confidentielle par conception. Cela commence par nos modèles de déploiement et se poursuit avec des connecteurs qui appliquent les permissions, des interactions IA autorisées par l'utilisateur et des modèles qui accèdent uniquement aux données que l'utilisateur est autorisé à consulter, le tout soutenu par des accords avec les fournisseurs de modèles afin d'empêcher l'entraînement sur les données clients ou leur conservation.

La plateforme de Glean est validée par des certifications indépendantes. Glean a récemment obtenu la certification ISO 42001, la première norme certifiable au monde pour les systèmes de gestion de l'IA (AIMS), et maintient les certifications ISO 27001, SOC 2 Type II et HIPAA, offrant ainsi les fondations de sécurité et les garanties vérifiées qui rendent l'IA d'entreprise sûre.
La voie à suivre : déployer des agents IA en toute confiance
Nous espérons que l'introduction du cadre AWARE offrira aux CIO et aux CISO un meilleur moyen de parler un langage commun en matière de risque et de gouvernance des agents.
Chez Glean, nous avons mis le cadre AWARE en pratique. Cela commence par A – Actor Intent (intention de l'acteur), où les agents agissent au nom de l'utilisateur avec des contrôles d'accès granulaires basés sur les rôles. W – Work Context (contexte de travail), en aidant à maintenir l'IA concentrée sur les cas d'usage approuvés grâce à des politiques de sujets restreints. A – Autonomous Guardrails (garde-fous autonomes) qui incluent des modèles d'alignement des agents afin de les garder dans leur périmètre plutôt que de dévier de leur objectif prévu. R – Real-Time Risk Scoring & Blocking (évaluation et blocage des risques en temps réel) pour bloquer les attaques telles que l'injection de prompts et le code malveillant. Et E – Ecosystem Observability (observabilité de l'écosystème), où les clients peuvent intégrer Glean dans leur stack de sécurité plus large sans perdre la journalisation, l'auditabilité et le contrôle dont ils ont besoin pour gouverner l'IA en toute confiance.
Avec AWARE et Glean Protect, vous n'avez pas à choisir entre les agents et la sécurité.
Vous voulez le voir en action ? Regardez le Security Showcase et inscrivez-vous dès aujourd'hui à une démo pour en savoir plus sur Glean.
Disponibilité des fonctionnalités : nombre de ces capacités sont désormais disponibles de manière générale, notamment les politiques de contenu sensible prêtes à l'emploi, les runbooks de remédiation Tines SOAR, le modèle de déploiement géré par le client, la connectivité privée et les clés gérées par le client. Certaines capacités, notamment les politiques de sujets restreints, les modèles d'alignement des agents, l'affinage des modèles de contenu sensible en langage naturel, les flux de tri pour les résultats sensibles, Cortex Cloud DSPM et Glean directement intégré dans le navigateur Prisma, sont actuellement en version bêta.
