







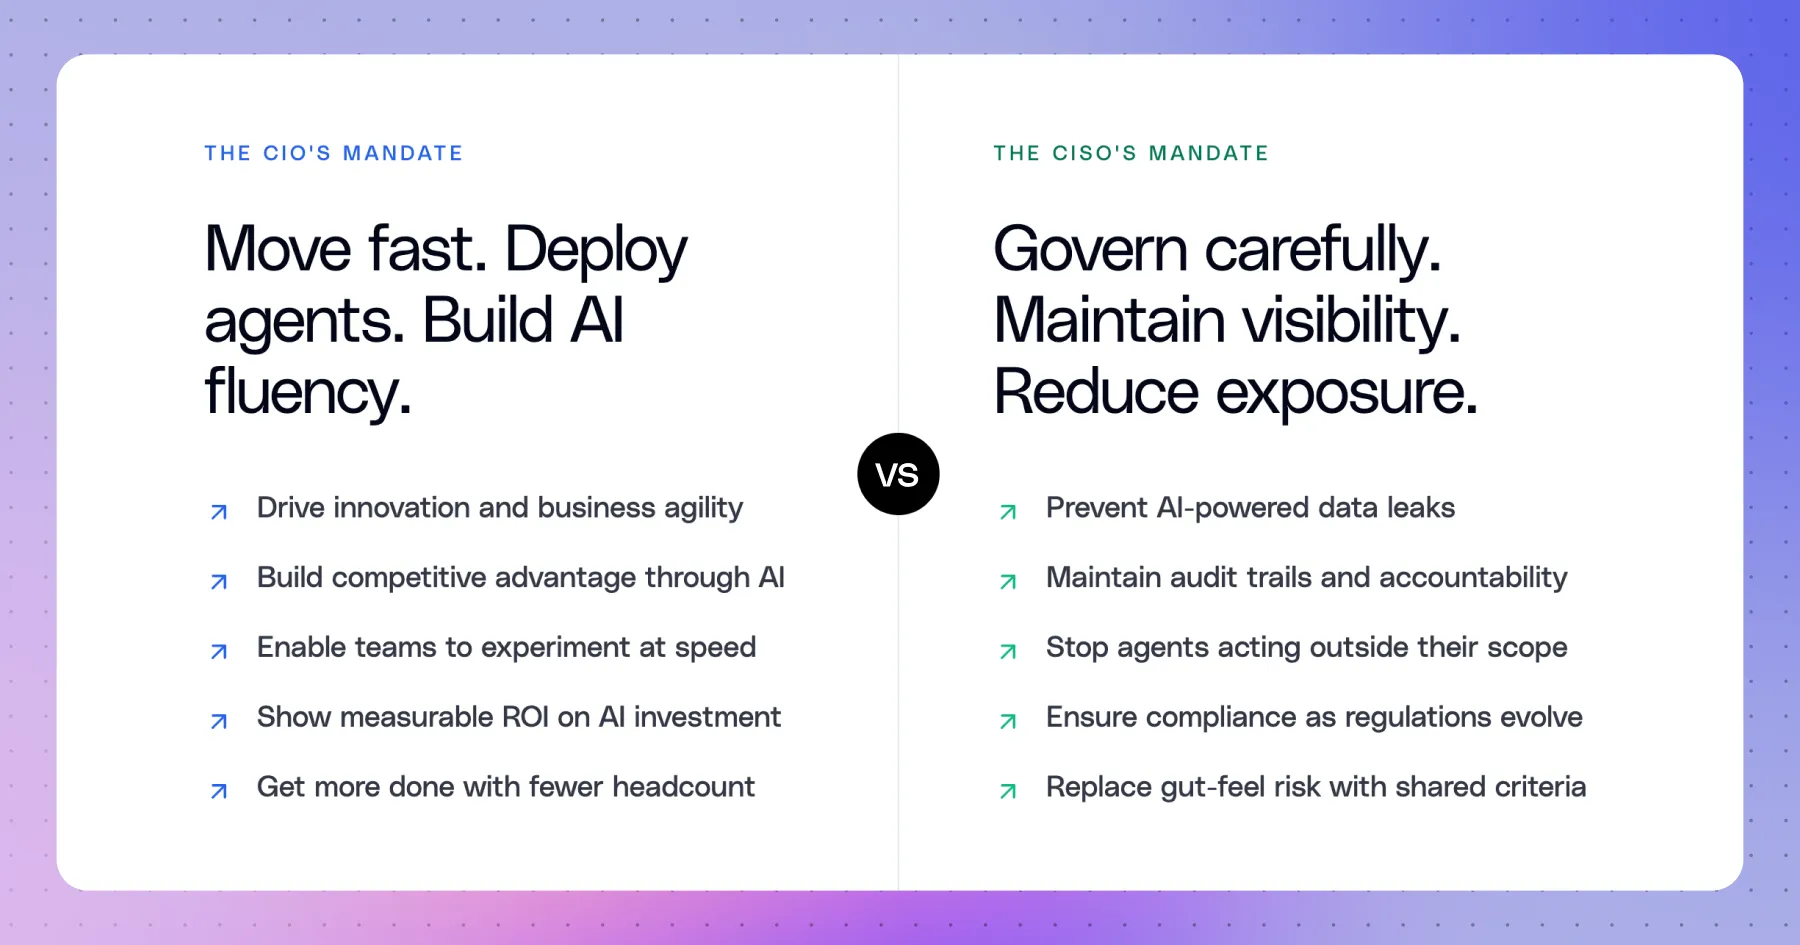
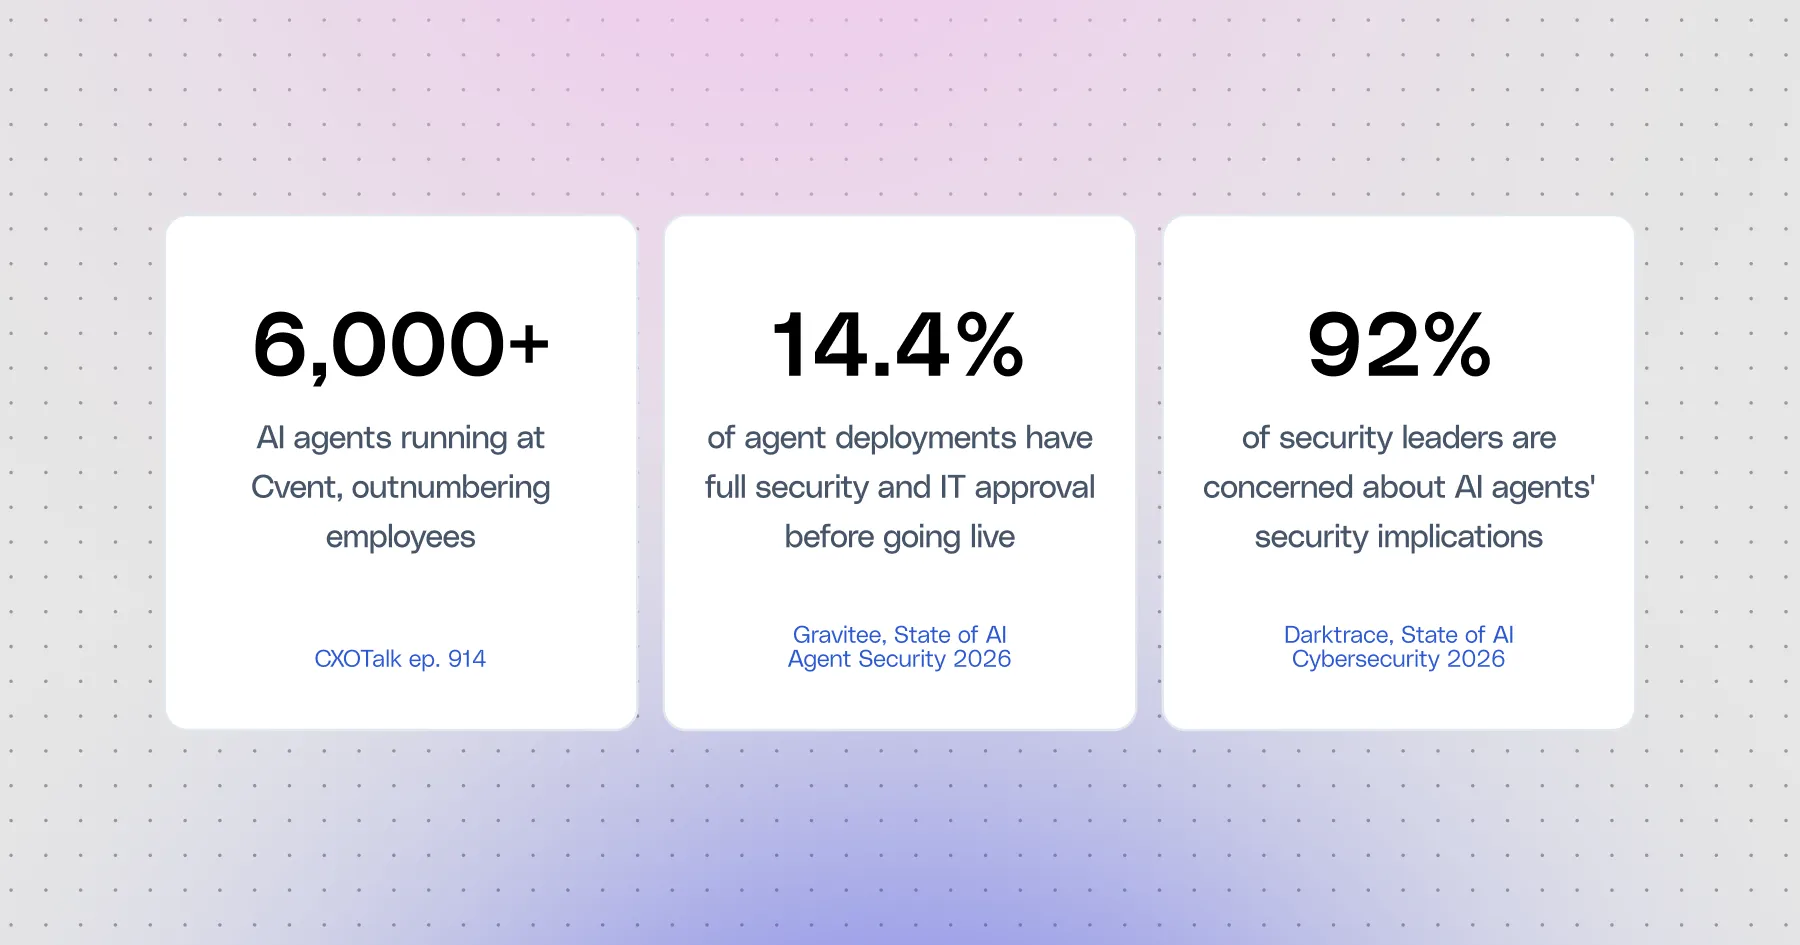
Lorsque Cvent, une entreprise de technologie événementielle, a cherché à déployer des agents dans l'ensemble de ses workflows d'entreprise, elle s'est retrouvée avec plus de 6 000 agents IA en production pour ses 5 500 employés. Si le CIO de Cvent voyait les agents comme une force transformatrice pour des workflows plus rapides et davantage d'automatisation, permettant aux équipes d'en faire plus sans augmentation des effectifs, le CISO y voyait une porte ouverte à une exposition accrue. Cela impliquait des actions non auditées, un accès avec autorisations fonctionnant à la vitesse de la machine, et des données influençant des changements à travers les systèmes sans intervention humaine.
Le compromis n'était pas la solution pour résoudre cette tension, car « le risque est trop élevé » devient souvent la réponse par défaut, les agents n'étant jamais déployés. Il a plutôt fallu un cadre commun permettant aux deux dirigeants de donner leur accord.
Lors d'une récente conversation CXOTalk avec Pradeep Mannakkara, CIO de Cvent, et Ben Mayrides, CISO, ils ont expliqué ce qu'il faut pour que les CIO et les CISO travaillent ensemble sur la gouvernance des agents, comment ils utilisent le cadre AWARE pour créer des critères de décision communs, et pourquoi la gouvernance fonctionne mieux lorsqu'elle aide les équipes à avancer avec plus de clarté.
Voici l'enseignement pratique : si vous voulez le feu vert de votre CISO, ne vous présentez pas avec la seule ambition de l'IA. Présentez-vous avec une manière plus claire d'évaluer l'intention, le contexte, les garde-fous, le risque d'exécution et l'observabilité.
Pourquoi les agents bouleversent l'ancienne approche de la sécurité
Les architectures de sécurité traditionnelles ont été conçues pour des logiciels déterministes. Vous savez ce que fait le code, vous pouvez tracer les journaux et les schémas d'accès sont prévisibles. Les agents IA brisent chacune de ces hypothèses.
Les agents raisonnent. Ils agissent à travers les applications et les systèmes de fichiers, souvent dans des séquences qu'aucun humain n'a prédéfinies. Vos contrôles IAM existants n'ont pas été conçus pour un acteur qui décide, en pleine tâche, d'interroger une base de données puis d'écrire dans un canal Slack. Vos outils d'observabilité n'ont pas été conçus pour tracer une chaîne de décisions prises en langage naturel.
C'est pourquoi l'instinct du CISO de dire non n'est pas irrationnel, surtout compte tenu des outils dont il dispose. Le véritable problème est que les équipes de sécurité ne disposent pas du bon cadre pour évaluer les agents de manière systématique. Mayrides affirme que les entreprises ont besoin d'une gouvernance technique spécialement conçue pour les agents, et pas seulement de cadres organisationnels généraux. Il souligne que des cadres comme le règlement sur l'IA de l'UE et le NIST Risk Management Framework sont utiles, mais qu'ils ne vont pas assez loin dans les contrôles techniques nécessaires pour gouverner les systèmes agentiques en pratique.
Sans critères communs, « le risque est trop élevé » est la seule réponse défendable. Mayrides l'a dit clairement : « Le risque est trop élevé » n'est jamais la réponse finale. C'est toujours « le risque est trop élevé pour l'instant ». L'objectif est de construire les critères permettant de passer de « pour l'instant » à l'approbation.
Le cadre AWARE : un langage commun pour les CIO et les CISO
L'une des idées les plus claires de la conversation CXOTalk est que la sécurité et l'IT avancent plus vite lorsqu'elles remplacent les objections instinctives par des critères d'évaluation communs.
Mayrides décrit la valeur d'un cadre d'évaluation convenu à l'avance. Au lieu qu'un CISO dise « je n'aime tout simplement pas ça », l'organisation peut évaluer chaque proposition selon la même grille à chaque fois. Cela élimine l'ambiguïté, rend les arbitrages plus concrets et fait sortir la sécurité de son rôle de gardien abstrait pour la placer dans celui de partenaire d'une décision métier.
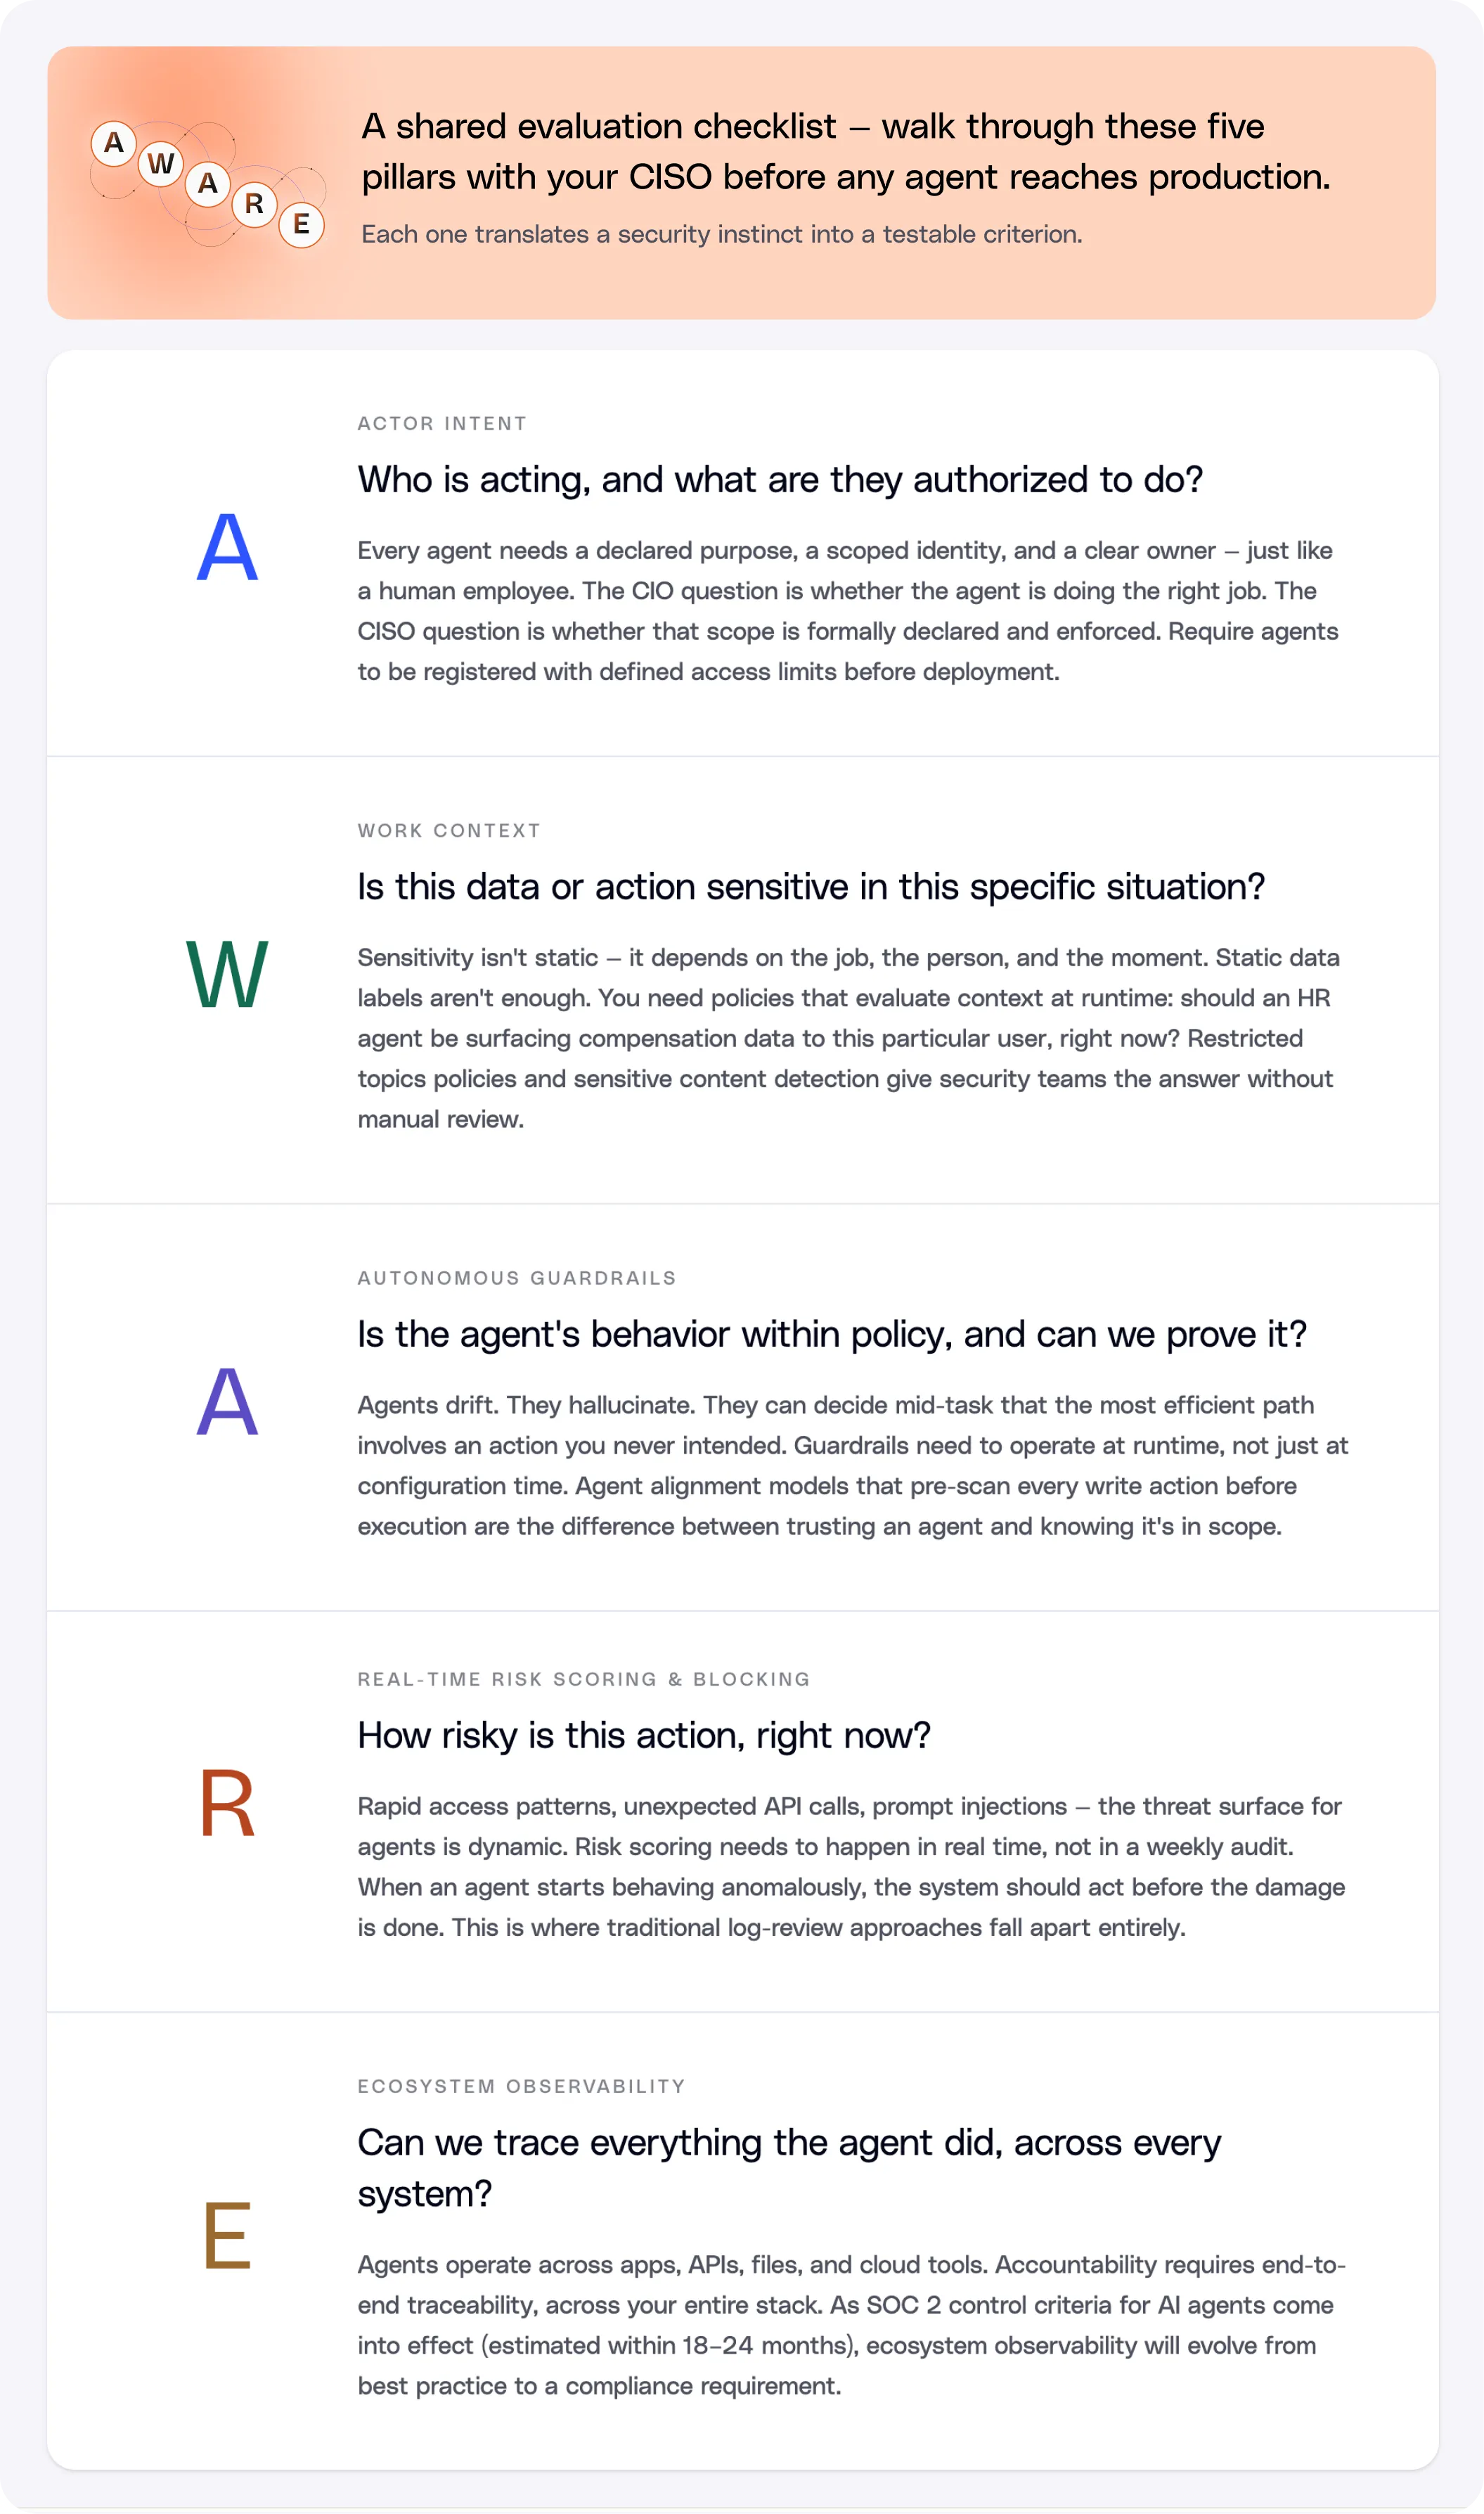
C'est aussi là que le cadre AWARE, développé par le Work AI Institute de Glean avec Databricks et l'Unit 42 de Palo Alto Networks, devient utile. Dans la conversation, Cvent décrit comment l'utiliser pour décomposer le risque lié aux agents en dimensions pratiques plutôt que de débattre de l'IA de manière abstraite.
Ce que veulent respectivement les CIO et les CISO, et où ils se rejoignent
Le CIO cherche généralement à débloquer rapidement de la valeur. Le CISO cherche à s'assurer que cette vitesse ne crée pas d'exposition.
Ces priorités sont différentes, mais elles ne sont pas opposées. Le point commun est un processus structuré de gestion des risques qui aide l'entreprise à répondre clairement à trois questions :
- Ce qui peut avancer dès maintenant
- Ce qui nécessite d'abord des garde-fous
- Ce qui est trop risqué pour l'instant, et pourquoi
Voilà à quoi ressemble concrètement l'adhésion du CISO en pratique : non pas un oui ou un non global, mais une manière reproductible de distinguer l'accélération sûre du risque inutile.
Comment le déploiement de Cvent a bénéficié de l'adhésion de la sécurité
L'approche de Cvent a inversé la séquence habituelle en entreprise. Plutôt que d'attendre que la gouvernance soit parfaitement étanche avant d'autoriser le moindre déploiement d'agents, l'entreprise a délibérément encouragé une large création dès le début pour développer la maîtrise de l'IA dans toute l'organisation, tout en mettant en place les contrôles de sécurité fondamentaux pour expérimenter en toute sécurité. Les 6 000 agents ne sont pas apparus malgré leur programme de gouvernance ; ils sont le résultat de la construction simultanée des deux dès le départ.
Nous avions besoin que les gens comprennent ce que les agents peuvent et ne peuvent pas faire avant de pouvoir établir de bonnes règles à leur sujet. On ne peut pas gouverner ce que l'organisation ne comprend pas encore.
— Pradeep Mannakkara, CIO, Cvent
Deuxième action clé : l'introduction de points de contrôle du ROI. Les nouveaux projets d'agents passent désormais par un filtre de création de valeur avant d'arriver à la revue de sécurité. Cet agent repose-t-il sur une analyse de rentabilité mesurable ? Si ce n'est pas le cas, il ne va pas plus loin – ce qui signifie que l'équipe du CISO n'examine jamais que des demandes que l'entreprise a déjà validées comme méritant un investissement organisationnel pour les concrétiser. Le CISO devient un partenaire qui aide à mener à bien de vrais projets, et non un gardien dressé entre l'entreprise et ses idées.
Le troisième élément est un modèle de déploiement privilégiant le bac à sable. Les agents font leurs preuves dans des environnements isolés, sans accès aux données clients ni aux systèmes de production. Ce n'est qu'après avoir réussi cette évaluation qu'ils passent en production avec une portée, des permissions et un comportement observable définis.
Dans la conversation, Mannakkara explique que Cvent recherchait une voie balisée : des technologies dotées de contrôles intégrés permettant aux employés d'avancer rapidement au sein d'un environnement de confiance. Il cite Glean comme un parfait exemple de cette approche ; en l'intégrant à des outils comme la messagerie, Slack, Box et Salesforce, Cvent a offert à ses employés un moyen d'expérimenter et de travailler à travers leur stack technologique, avec des contrôles de sécurité granulaires déjà en place. Cela a réduit la pression sur l'IT, qui n'avait plus à développer sur mesure chaque demande, tout en maintenant le travail dans des limites déjà approuvées par la sécurité, et a effectivement accéléré leur parcours d'adoption de l'IA d'environ 9 mois.
C'est une leçon importante pour les dirigeants d'entreprise. Parfois, la voie vers l'approbation de sécurité ne consiste pas à attendre que la gouvernance soit parfaite. Elle consiste à offrir aux utilisateurs une piste plus sûre, à instrumenter l'environnement, puis à renforcer les contrôles à mesure que l'adoption passe de la familiarisation à la production.
La voie à suivre
La leçon la plus importante de cette discussion est que le feu vert ne vient pas de l'élimination de tous les risques. Il vient du fait de disposer d'un langage commun qui rend le risque lié aux agents lisible, gouvernable et plus facile à traiter ensemble.
Le framework AWARE offre aux CIO et aux CISO une structure commune pour discuter du comportement, du risque et du contrôle des agents. Il ouvre la voie à un modèle plus utile pour l'IA d'entreprise : un modèle où vitesse et gouvernance ne s'opposent pas, car les garde-fous font partie intégrante de la conception du système dès le départ.
Obtenir l'approbation d'un CISO sur les agents IA, c'est démontrer que vous pouvez répondre aux questions essentielles : qui agit, dans quel contexte, qu'est-ce qui le maintient dans son périmètre, que se passe-t-il lorsque le risque s'intensifie, et pouvez-vous ensuite retracer ce qu'il a fait.
C'est une meilleure conversation pour la sécurité et une meilleure base pour l'IA d'entreprise.
Prêt à intégrer votre CISO à la conversation ?
Téléchargez le guide complet du framework AWARE, ou découvrez comment Glean Protect correspond à chaque pilier dans notre Security Showcase.
